



Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Недавно суд в Чехии приговорил двух киберпреступников к трем годам тюремного заключения за несанкционированный доступ к учетным записям клиентов оператора сотовой связи Vodafone. Эти аккаунты использовались злоумышленниками для приобретения игорных услуг на сумму 600 000 чешских крон ($27 167). Теперь Vodafone хочет, чтобы взломанные пользователи оплатили эти затраты, так как они использовали простой пароль «1234».

Местные СМИ передают, что киберпреступники легко получили доступы к учетным записям, подобрав, пожалуй, самый легкий и знаменитый пароль «1234».

Сразу после получения доступа к аккаунтам клиентов оператора сотовой связи злоумышленники заказали новые SIM-карты. Поскольку они знали номер телефона и пароль, они смогли забрать SIM-карту и установить ее на свои телефоны без каких-либо дополнительных проверок.

Со своей стороны, Vodafone заявил, что оператор связи не готов нести ответственность за этот взлом — оплатить расходы киберпреступников должны сами клиенты, которые использовали слишком простые пароли, следовательно, совершенно наплевательски отнеслись к безопасности своих аккаунтов.

Некоторые жертвы сообщили, что оператор связи даже нанял неких сборщиков долгов, задача которых состояла в том, чтобы вернуть деньги, похищенные злоумышленниками.

Клиенты Vodafone утверждают, что понятия не имеют, как это их пароли были «1234». Оператор связи уточнил, что такой пароль, возможно, установил их сотрудник, однако все равно пользователи должны были изменить его на более устойчивый.

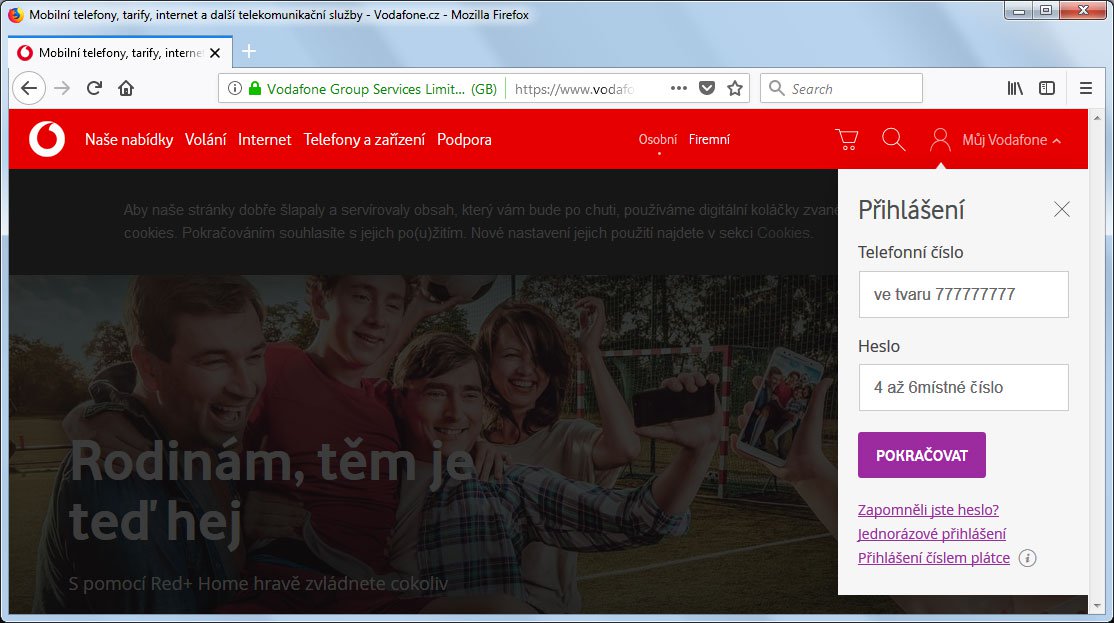
Интересный факт — пароли для входа на сайте My Vodafone могут составлять всего 4-6 символов. То есть поле пароля именно так и говорит — «от 4 до 6 цифр».

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru