



Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Недавно суд в Чехии приговорил двух киберпреступников к трем годам тюремного заключения за несанкционированный доступ к учетным записям клиентов оператора сотовой связи Vodafone. Эти аккаунты использовались злоумышленниками для приобретения игорных услуг на сумму 600 000 чешских крон ($27 167). Теперь Vodafone хочет, чтобы взломанные пользователи оплатили эти затраты, так как они использовали простой пароль «1234».

Местные СМИ передают, что киберпреступники легко получили доступы к учетным записям, подобрав, пожалуй, самый легкий и знаменитый пароль «1234».

Сразу после получения доступа к аккаунтам клиентов оператора сотовой связи злоумышленники заказали новые SIM-карты. Поскольку они знали номер телефона и пароль, они смогли забрать SIM-карту и установить ее на свои телефоны без каких-либо дополнительных проверок.

Со своей стороны, Vodafone заявил, что оператор связи не готов нести ответственность за этот взлом — оплатить расходы киберпреступников должны сами клиенты, которые использовали слишком простые пароли, следовательно, совершенно наплевательски отнеслись к безопасности своих аккаунтов.

Некоторые жертвы сообщили, что оператор связи даже нанял неких сборщиков долгов, задача которых состояла в том, чтобы вернуть деньги, похищенные злоумышленниками.

Клиенты Vodafone утверждают, что понятия не имеют, как это их пароли были «1234». Оператор связи уточнил, что такой пароль, возможно, установил их сотрудник, однако все равно пользователи должны были изменить его на более устойчивый.

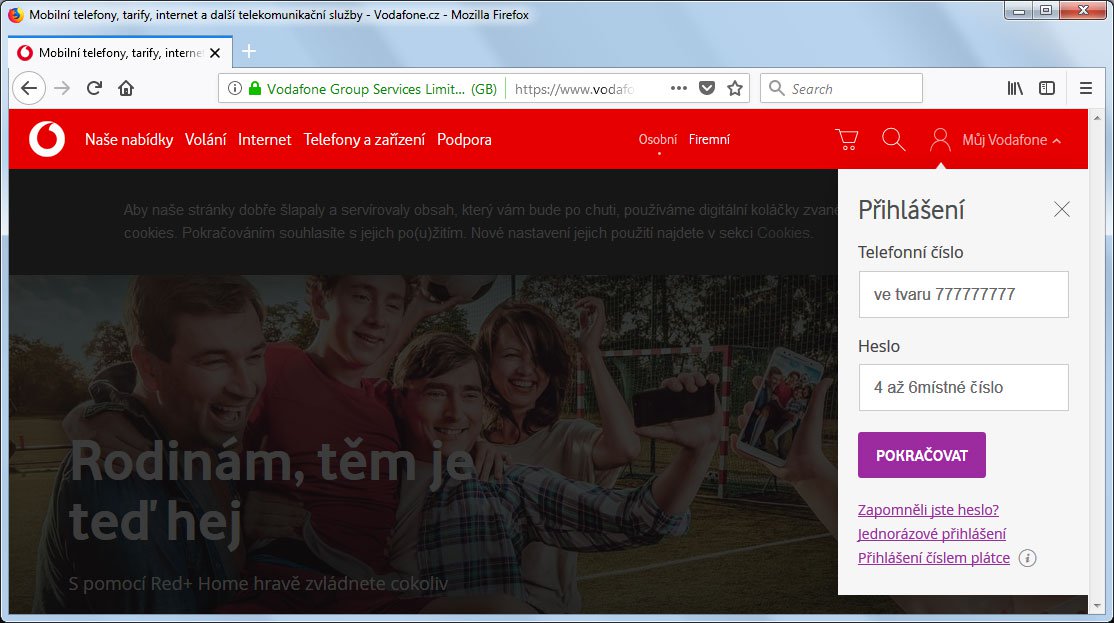
Интересный факт — пароли для входа на сайте My Vodafone могут составлять всего 4-6 символов. То есть поле пароля именно так и говорит — «от 4 до 6 цифр».

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru