



Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Йонатан Клинсма, исследователь киберугроз из компании RiskIQ, обнаружил, что неправильно сконфигурированные сервера дарквеба способствуют идентификации публичных IP-адресов. Эксперт продемонстрировал, насколько важно правильно настроить скрытую службу (hidden service).

Все знают, что одной из основных целей сайта в «темной сети» является затруднение идентификации владельца сайта. Однако, чтобы правильно анонимизировать ресурс, владелец должен правильно настроить веб-сервер.

Клинсма утверждает, что ему удалось обнаружить множество сайтов в сети Tor, которые используют SSL-сертификаты при неправильно настроенной скрытой службе — она доступна извне. Эксперт смог легко связать неверно сконфигурированную скрытую службу Tor с соответствующим публичным IP-адресом.

Клинсма сказал, что такая ошибка в конфигурации встречается довольно часто.

«Ошибка заключается в том, что у владельцев сайтов есть локальный сервер Apache или Nginx, прослушивающий любой (* или 0.0.0.0) IP-адрес. Это значит, что соединения Tor будут работать открыто, как и внешние соединения», — объясняет эксперт.

«Это особенно актуально, когда брандмауэр не используется. Эти серверы должны быть настроены только для прослушивания 127.0.0.1».

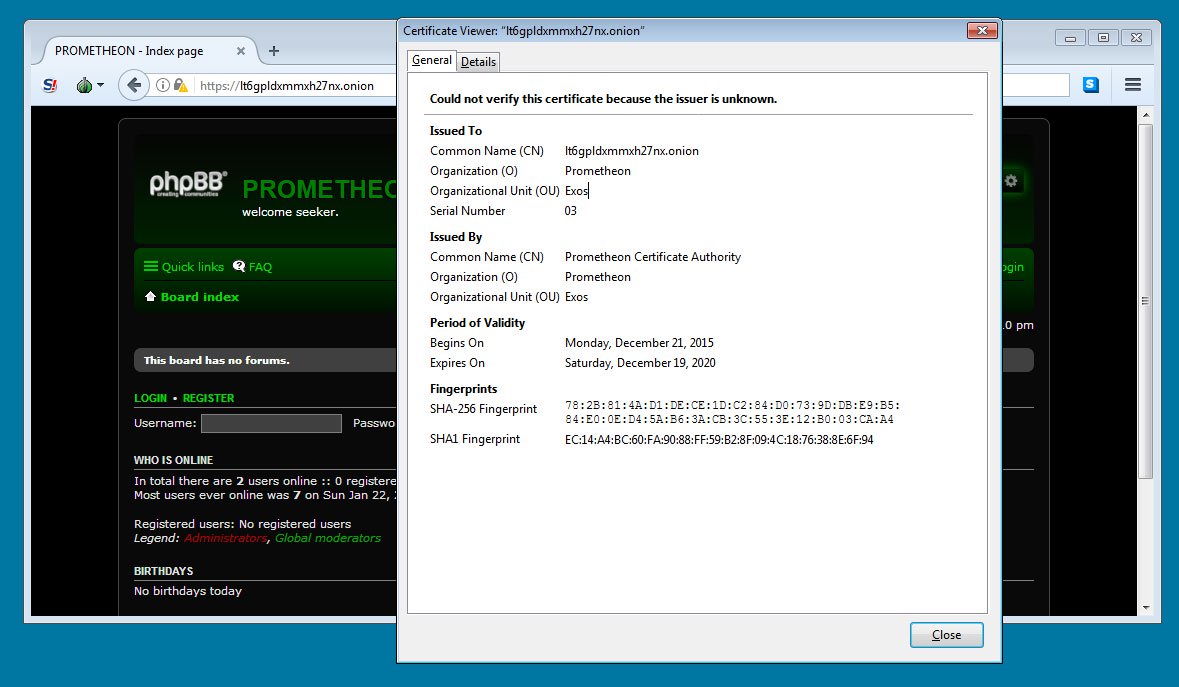
Когда владельцы сайтов добавляют сертификат SSL, они связывают домен .onion с сертификатом. Вот пример:

Таким образом, эксперту легко удалось вычислить публичный IP-адрес.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru