



Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Йонатан Клинсма, исследователь киберугроз из компании RiskIQ, обнаружил, что неправильно сконфигурированные сервера дарквеба способствуют идентификации публичных IP-адресов. Эксперт продемонстрировал, насколько важно правильно настроить скрытую службу (hidden service).

Все знают, что одной из основных целей сайта в «темной сети» является затруднение идентификации владельца сайта. Однако, чтобы правильно анонимизировать ресурс, владелец должен правильно настроить веб-сервер.

Клинсма утверждает, что ему удалось обнаружить множество сайтов в сети Tor, которые используют SSL-сертификаты при неправильно настроенной скрытой службе — она доступна извне. Эксперт смог легко связать неверно сконфигурированную скрытую службу Tor с соответствующим публичным IP-адресом.

Клинсма сказал, что такая ошибка в конфигурации встречается довольно часто.

«Ошибка заключается в том, что у владельцев сайтов есть локальный сервер Apache или Nginx, прослушивающий любой (* или 0.0.0.0) IP-адрес. Это значит, что соединения Tor будут работать открыто, как и внешние соединения», — объясняет эксперт.

«Это особенно актуально, когда брандмауэр не используется. Эти серверы должны быть настроены только для прослушивания 127.0.0.1».

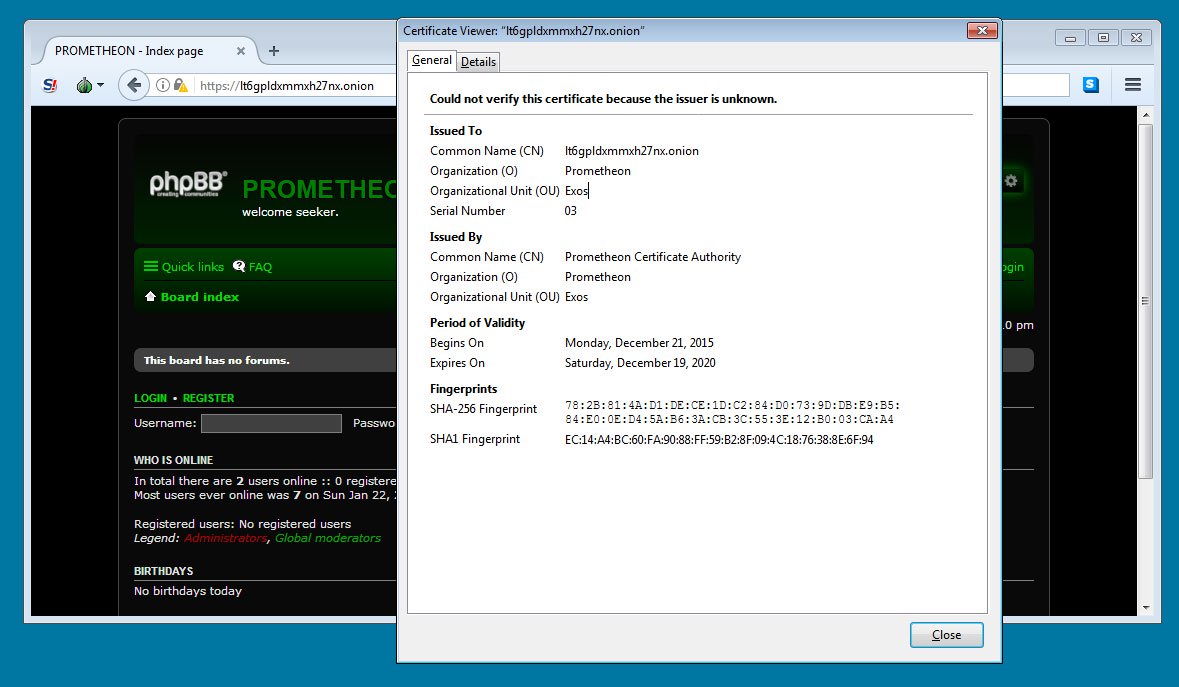
Когда владельцы сайтов добавляют сертификат SSL, они связывают домен .onion с сертификатом. Вот пример:

Таким образом, эксперту легко удалось вычислить публичный IP-адрес.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru