


Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

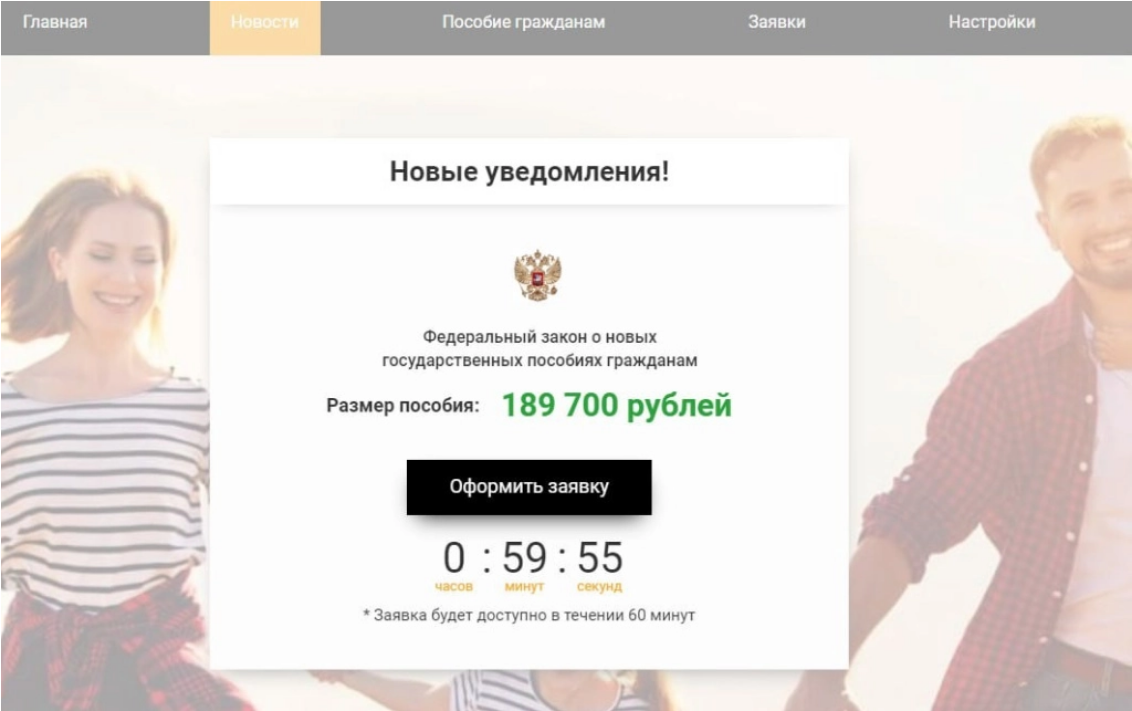
Эксперты ГК «Солар» выявили и заблокировали фейковые сайты Госуслуг, созданные мошенниками для получения доступа к банковским счетам. Россиян приглашают получить новое пособие, оставив свои данные на фишинговой странице и загрузив Android-трояна.

Для привлечения посетителей на стартовый сайт gos-uslugi[.]biz, скорее всего, используются спам-рассылки. Желающих оформить заявку на получение пособия подстегивают сжатыми сроками, что в комбинации с некорректным TLD в имени сайта является верным признаком мошенничества.


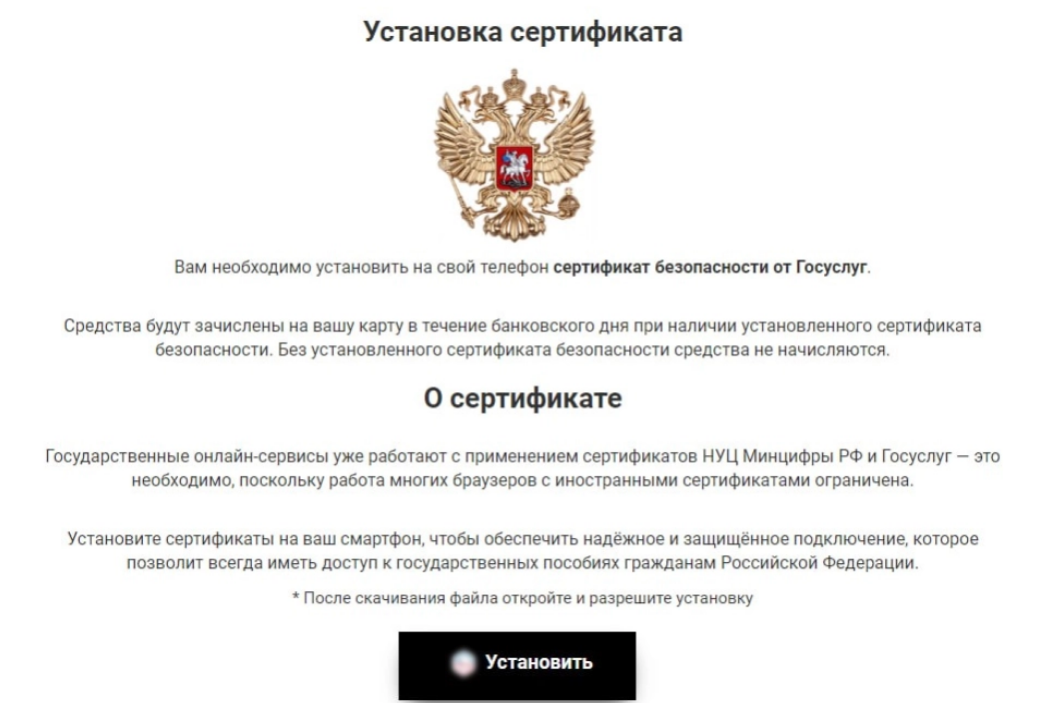
Нажатие кнопки открывает страницу с формой для персональных данных (ФИО, телефон, номер банковской карты). После ввода визитера направляют на другую страницу, где предлагается установить на телефон некий «сертификат безопасности», а на самом деле — SMS-трояна. Заметим, уловка не нова, такое же прикрытие в начале года использовал MetaStealer.

Для верности жертву в заключение еще раз проводят по тому же кругу, но уже в другом домене — n0wpay[.]world (на тот случай, если ввод ПДн и загрузка зловреда по каким-то причинам не состоялись).


Выбор хостинга для Android-трояна, по словам аналитиков, необычен: это украинский сервис Ucoz, а не российский или европейский дата-центр, которым отдают предпочтение фишеры рунета. При запуске вредонос запрашивает разрешение на автозапуск и чтение / отправку СМС.

Работа осуществляется в фоновом режиме, через 10 секунд после старта иконка исчезает из списка приложений. Основные функции ограничены несколькими командами: доступа к СМС, в которых могут содержаться одноразовые коды, вполне достаточно для взлома банковского аккаунта жертвы (персональные данные она уже вручила злоумышленникам).

Установлено, что данная киберкампания была запущена 28 марта; мобильного трояна вначале выдавали за софт для защиты от спама. По состоянию на 24 апреля зловреда детектируют 16 из 65 антивирусов коллекции VirusTotal.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru