



Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

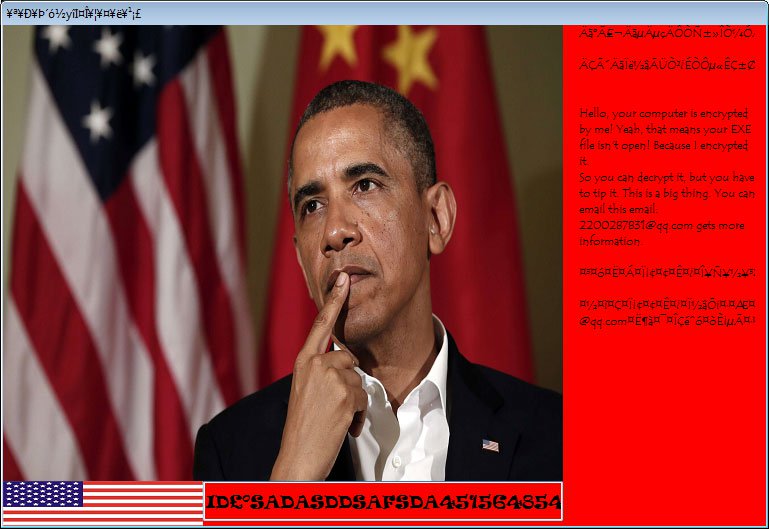
Время от времени исследователям попадаются интересные, а порой и откровенно странные, вредоносные программы. На этот раз они наткнулись на шифратор, который охотится только за EXE-файлами. После удачной операции шифрования вредонос отображает пользователю экс-президента США Барака Обаму.

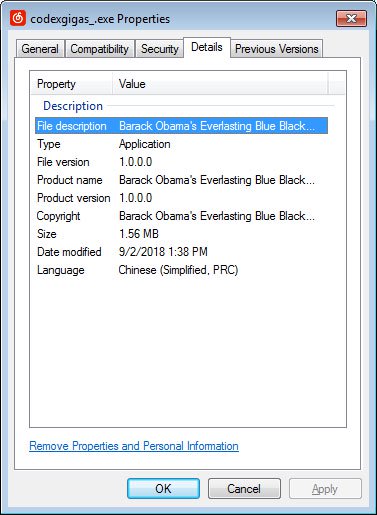
Впервые о вымогателе упомянула команда MalwareHunterTeam у себя в Twitter. Эксперты отметили интересную особенность — в описании файла значилось «Barack Obama's Everlasting Blue Blackmail Virus» («Вечный вирус-вымогатель Барака Обамы»).


После запуска «вирус Обамы» пытается завершить процессы антивирусных программ, среди которых решения от «Лаборатории Касперского», McAfee и Rising Antivirus. Для этого зловред использует следующие команды:

taskkill /f /im kavsvc.exe
taskkill /f /im KVXP.kxp
taskkill /f /im Rav.exe
taskkill /f /im Ravmon.exe
taskkill /f /im Mcshield.exe
taskkill /f /im VsTskMgr.exe

Затем вымогатель ищет файлы с расширением .exe, пытаясь зашифровать их. Причем шифруются даже те исполняемые файлы, которые находятся в папке Windows. Другие шифровальщики обычно избегают трогать эту папку, так как есть опасность привести к неработоспособности системы.

Также «вымогатель Обамы» модифицирует ключи реестра, которые связаны с .exe-файлами.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru