



Обнаружены два типа атак на чипы TPM

Обнаружены два типа атак на чипы TPM

Обнаружены два типа атак на чипы TPM

Четыре специалиста южнокорейского института, исследующего национальную безопасность, сообщили о двух возможных векторах для атак на чипы TPM. Пользователям, возможно, придется в ближайшие дни обновить прошивку материнской платы.

Обе атаки нацелены на компьютеры, использующие спецификацию Trusted Platform Module (TPM), эти чипы и криптопроцессоры обычно используются в высокопроизводительных компьютерах — например, в корпоративных или государственных сетях.

Однако персональные компьютеры обычных пользователей также бывают оснащены TPM. Роль TPM обычно заключается в проверке подлинности аппаратного обеспечения, для чего используются криптоключи RSA. Они аутентифицируют компоненты оборудования, которые участвуют в загрузке компьютера и его функционировании.

На данный момент весь процесс проверки диктуется спецификацией TPM 2.0, выпущенной в 2013 году.

Две недели назад исследователи южнокорейского института описали две атаки на чипы TPM, которые могут позволить злоумышленнику вмешаться в процесс загрузки компьютера. Эти атаки возможны из-за прерывания питания.

В частности, специалисты обнаружили проблемы, связанные с тем, как чипы входят в эти прерывания и восстанавливаются после них. На деле злоумышленник может сбросить TPM, а затем создать поддельную цепочку доверия для целевого устройства.

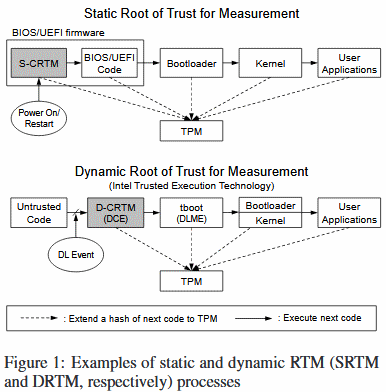
Первый тип такой атаки сработает против компьютеров, использующих статический корень измерения доверия (Static Root of Trust Measurement, SRTM).

Для противодействия уязвимости SRTM производители аппаратной составляющей должны пропатчить свою прошивку BIOS/UEFI.

Второй тип атаки уже использует динамический корень измерения доверия (Dynamic Root of Trust for Measurement, DRTM). В этом случае атаку будет реализовать труднее, она не будет так распространена, как первая версия, считают исследователи.

По словам экспертов, атака удастся только в том случае, если компьютер использует технологию Trusted eXecution Technology (TXT) от Intel.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru