



Американские сервисы обработки платежей подверглись целевым атакам

Американские сервисы обработки платежей подверглись целевым атакам

Американские сервисы обработки платежей подверглись целевым атакам

Три американские компании, занимающиеся обработкой платежей, стали жертвой атак перехвата BGP (динамический протокол маршрутизации), которые злоумышленники осуществили на их DNS-серверы. Целью этих атак было перенаправление трафика на сервера злоумышленников, что позволяло им красть данные пользователей.

Атаки зафиксировали специалисты Oracle — три раза за прошлый месяц злоумышленники пытались атаковать серверы Datawire, Vantiv и Mercury Payment Systems.

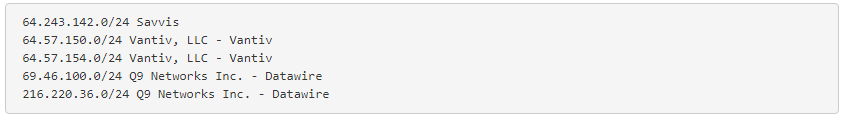
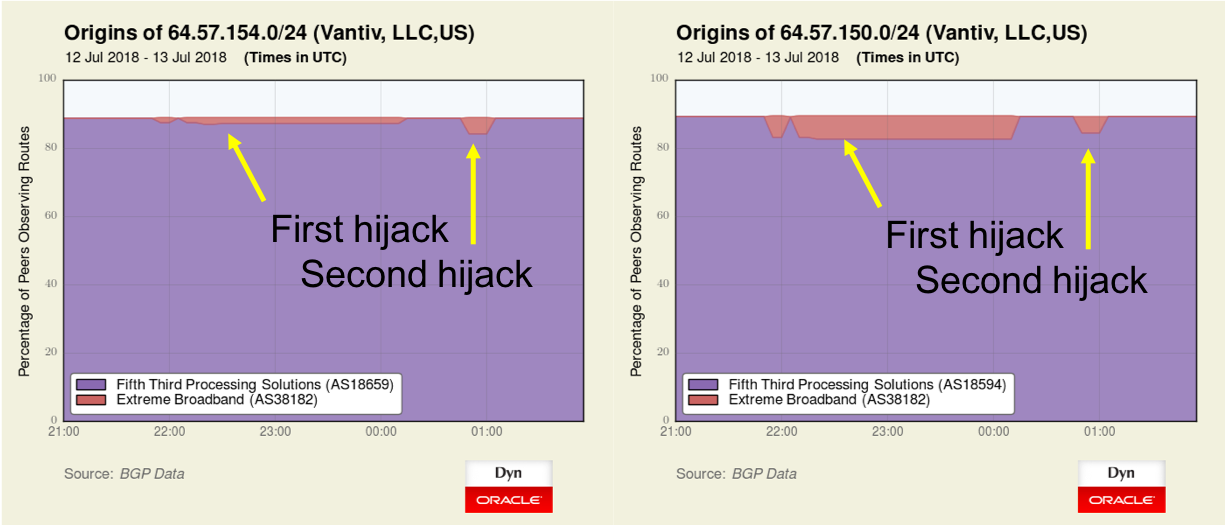
Первая волна атак произошла 6 июля 2018 года. Киберпреступники пытались перенаправить блоки IP-адресов, принадлежащие компаниям Vantiv и Datawire. Эти атаки были относительно короткими.

Следующая волна пошла уже 10 июля, в ходе нее злоумышленники пытались атаковать те же компании, изменилась лишь продолжительность атак — 30 минут. Далее атакующие уже увеличивали продолжительность, например, одна их атак на Vantiv и Datawire длилась до 3 часов.

Эксперты Oracle утверждают, что в ходе двух атак, произошедших 10 и 13 июля, трафик был выведен из Луганска на IP-адреса, принадлежащие голландскому Карибскому острову Кюрасао. Исследователи считают, что это лишь начало, и злоумышленники продолжат эти атаки.

Также специалисты отметили сходства этих целевых атак с теми, что произошли в апреле против компании Amazon.

Напомним, что 24 апреля Amazon на два часа потеряла контроль над некоторым количеством IP-адресов своих облачных сервисов. Киберпреступники, воспользовавшись известной уязвимостью интернет-протокола, перенаправляли трафик на вредоносные адреса.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru