



Неизвестные перехватили трафик Amazon для кражи криптовалюты

Неизвестные перехватили трафик Amazon для кражи криптовалюты

Неизвестные перехватили трафик Amazon для кражи криптовалюты

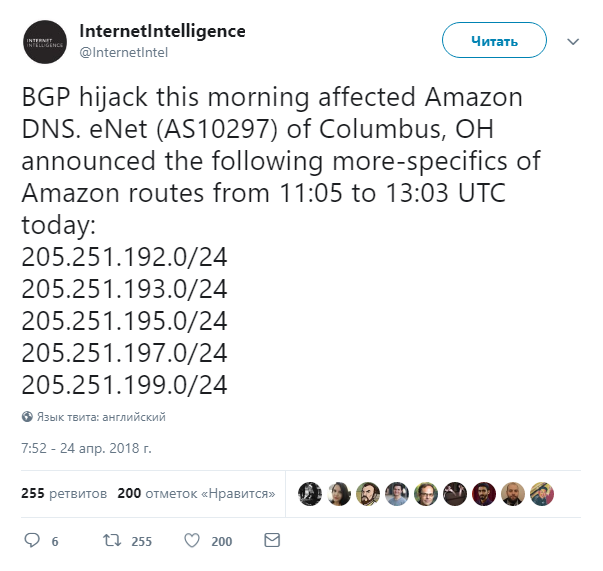
Во вторник Amazon на два часа потеряла контроль над некоторым количеством IP-адресов своих облачных сервисов. Киберпреступники, воспользовавшись известной уязвимостью интернет-протокола, перенаправляли трафик на вредоносные адреса.

Злоумышленники маскировались под посвященный криптовалютам сайт MyEtherWallet.com, что позволило им украсть около 150 000 долларов в цифровой валюте.

Согласно опубликованному Internet Intelligence твиту, инцидент имел место в 16 часов по московскому времени, киберпреступникам удалось получить контроль над 1 300 IP-адресами.

«Ни AWS ни Amazon Route 53 не были взломаны. Скомпрометирован был интернет-провайдер, благодаря чему злоумышленники получили возможность перенаправлять небольшой процент трафика на вредоносную копию легитимного домена», — заявили представители Amazon.

Эксперты считают, что во всем виновата реализация протокола граничного шлюза Border Gateway Protocol, в котором есть слабые места по части безопасности. Корпорации вроде Amazon, чей трафик перехватывают злоумышленники,  на данном этапе не имеют эффективных технических средств для предотвращения таких атак.

У специалистов есть подозрение, что данный инцидент связан с Россией, поскольку трафик MyEtherWallet был перенаправлен на сервер, находящийся именно в России. Об этом в своем блоге заявил исследователь безопасности Кевин Бомонт.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru