



Баг на сайте LifeLock раскрыл имейлы миллионов подписчиков

Баг на сайте LifeLock раскрыл имейлы миллионов подписчиков

Баг на сайте LifeLock раскрыл имейлы миллионов подписчиков

Компания LifeLock, обеспечивающая защиту пользователей от кражи личности (Identity theft), могла сама стать причиной успешных атак киберпреступников. На сайте компании была найдена уязвимость, которая позволяла любому индексировать адреса электронной почты, привязанные к миллионам аккаунтов клиентов. Также с помощью этой бреши можно было отписать пользователя от любых услуг LifeLock.

Таким образом, злоумышленники могли вполне собрать достаточное количество разнообразной информации о пользователях, которая в дальнейшем могла быть использована в атаках целевого фишинга.

Специалисты в области кибербезопасности сошлись во мнении, что разработчик сайта LifeLock недостаточно хорошо понимает, что такое аутентификация и безопасность веб-ресурса.

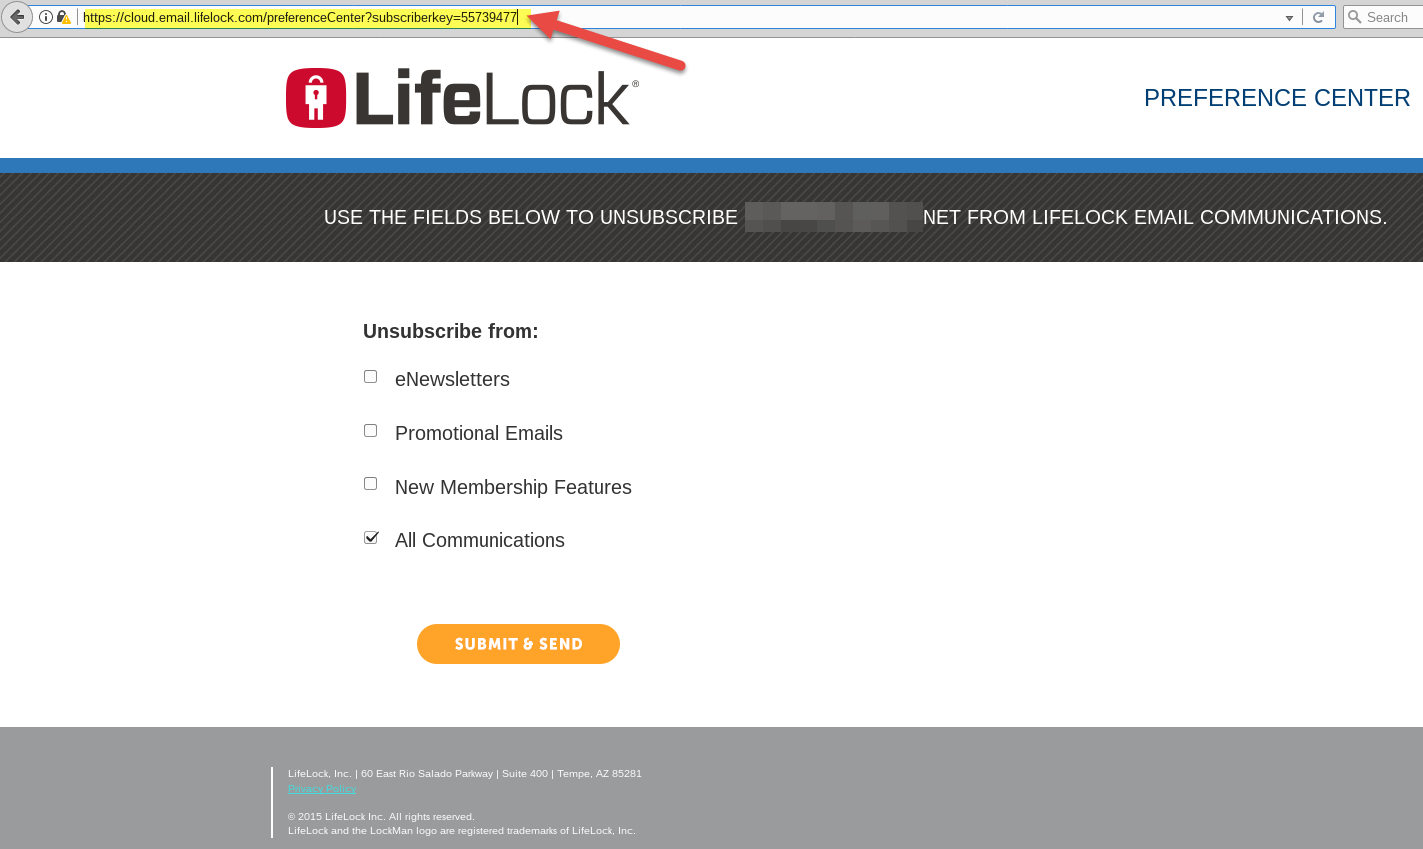
Обратите внимание на скриншот выше, там отчетливо можно разобрать в ссылке «subscriberkey=», за которым следует номер. Этот номер соответствует учетной записи клиента LifeLock. Следовательно, грамотный специалист может запросто написать скрипт, который «вытащит» адреса электронной почты каждого подписчика компании.

Специалист Нейтан Риз даже поэкспериментировал, написав POC-код, который упорядочивал ID-номера и вытаскивал адреса электронной почты. Эксперт утверждает, что киберпреступники вполне могут воспользоваться похожим методом, чтобы организовать кампанию целевого фишинга.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru