



Баг на сайте LifeLock раскрыл имейлы миллионов подписчиков

Баг на сайте LifeLock раскрыл имейлы миллионов подписчиков

Баг на сайте LifeLock раскрыл имейлы миллионов подписчиков

Компания LifeLock, обеспечивающая защиту пользователей от кражи личности (Identity theft), могла сама стать причиной успешных атак киберпреступников. На сайте компании была найдена уязвимость, которая позволяла любому индексировать адреса электронной почты, привязанные к миллионам аккаунтов клиентов. Также с помощью этой бреши можно было отписать пользователя от любых услуг LifeLock.

Таким образом, злоумышленники могли вполне собрать достаточное количество разнообразной информации о пользователях, которая в дальнейшем могла быть использована в атаках целевого фишинга.

Специалисты в области кибербезопасности сошлись во мнении, что разработчик сайта LifeLock недостаточно хорошо понимает, что такое аутентификация и безопасность веб-ресурса.

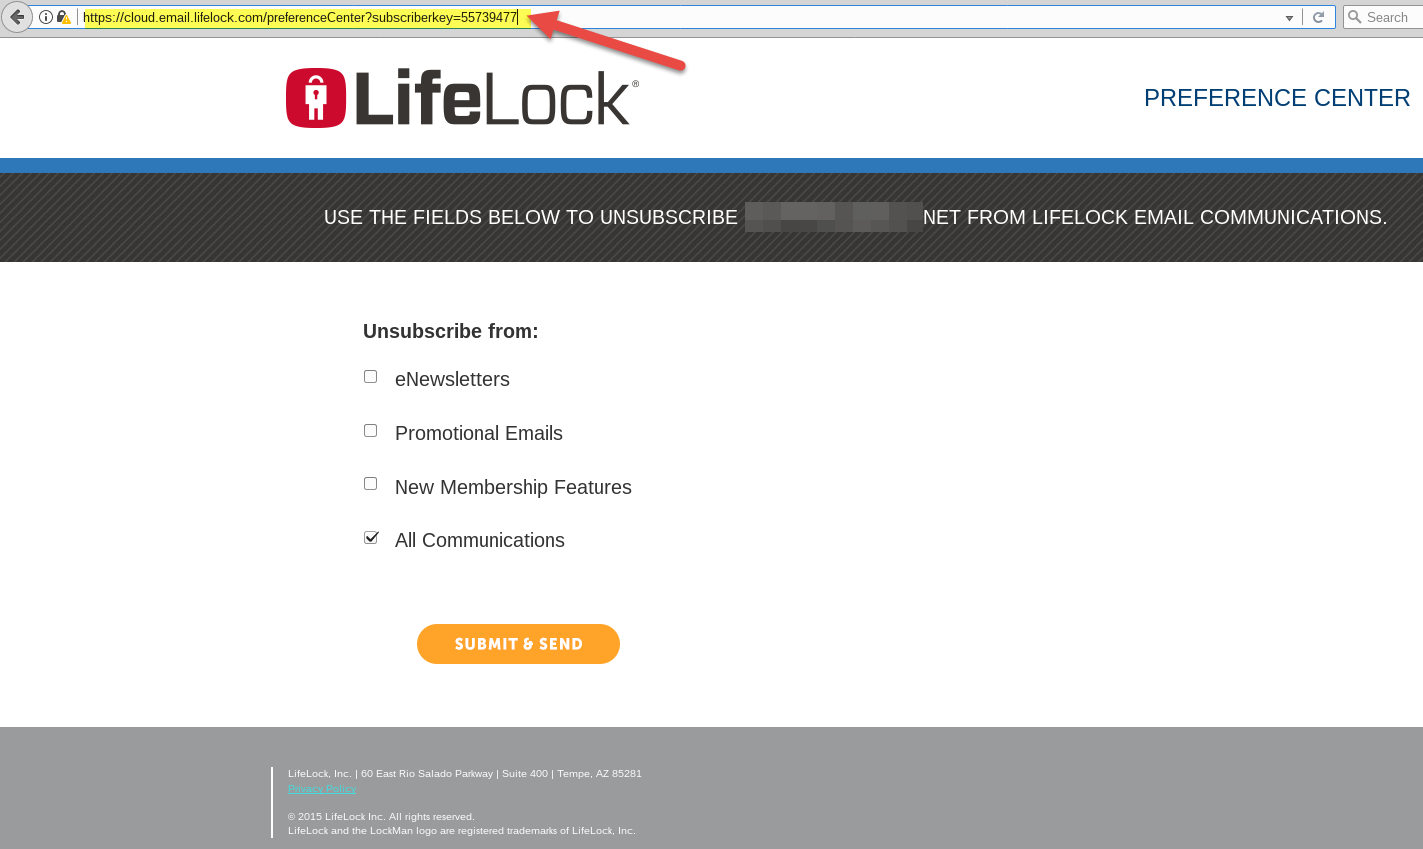
Обратите внимание на скриншот выше, там отчетливо можно разобрать в ссылке «subscriberkey=», за которым следует номер. Этот номер соответствует учетной записи клиента LifeLock. Следовательно, грамотный специалист может запросто написать скрипт, который «вытащит» адреса электронной почты каждого подписчика компании.

Специалист Нейтан Риз даже поэкспериментировал, написав POC-код, который упорядочивал ID-номера и вытаскивал адреса электронной почты. Эксперт утверждает, что киберпреступники вполне могут воспользоваться похожим методом, чтобы организовать кампанию целевого фишинга.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru