



Похожий на Mirai червь агрессивно атакует Linux-системы

Похожий на Mirai червь агрессивно атакует Linux-системы

Похожий на Mirai червь агрессивно атакует Linux-системы

Эксперты в области кибербезопасности отметили появление новой агрессивной вредоносной программы, атакующей системы Linux. Часть специалистов связывают нового зловреда с нашумевшей ранее грозой Linux-систем — Mirai.

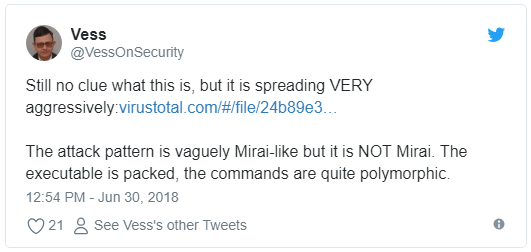
Информацией о новой киберугрозе поделился исследователь, известный в Twitter как @VessOnSecurity:

«До сих пор не знаю, что это, но распространяется оно очень агрессивно — https://www.virustotal.com/#/file/24b89e36e12166f613edb61909d1192dbd918c...».

«Схема атаки смутно похожа на Mirai, но это не он. Исполняемый файл упакован, а команды полиморфны».

Загрузка этого червя происходит с тысяч разных IP-адресов. Напомним, что Mirai распространялся через репозитории.

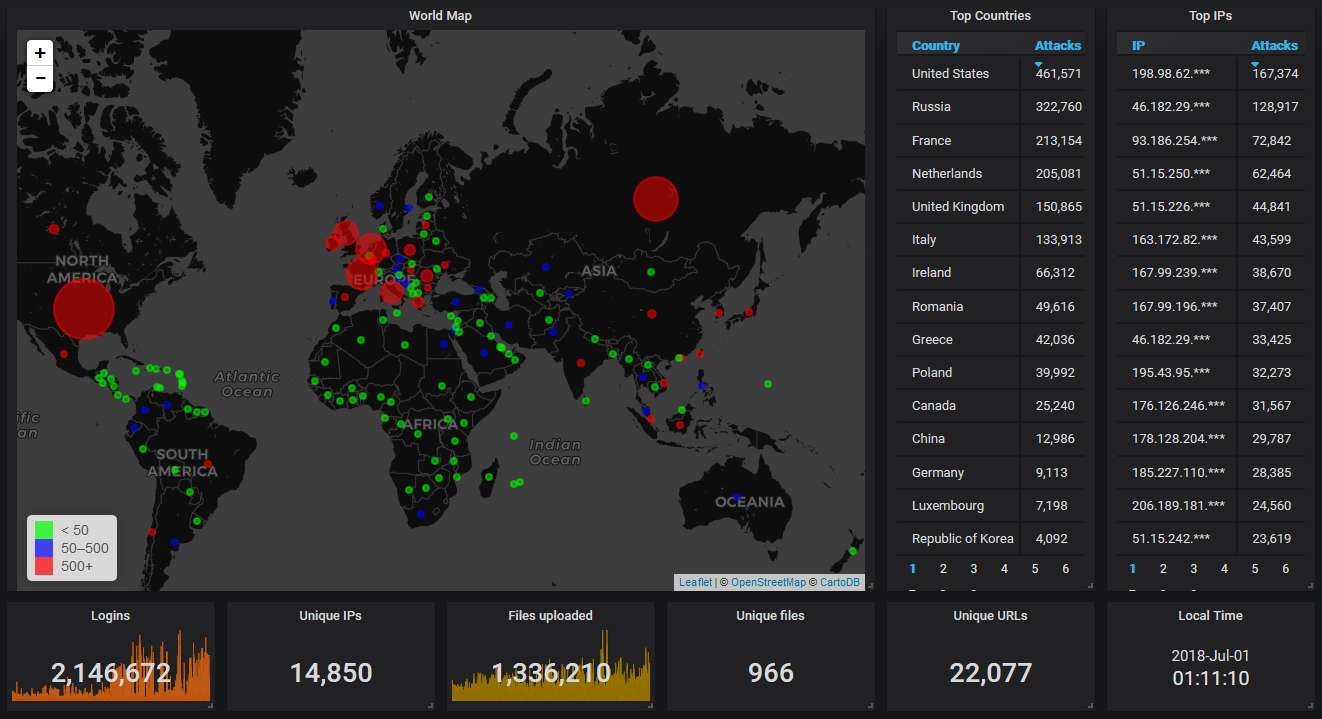
@VessOnSecurity поделился инфографикой, на которой изображена карта заражения новым вредоносом. Среди стран-жертв лидирует США. Это означает, что атакующие системы в основном расположены в США, однако под подозрения также попали Нидерланды, Франция, Италия, Англия, Греция, Ирландия, Польша, Германия и Румыния.

Напомним, в мае специалисты сообщили о появлении нового варианта ботнета Mirai, получившего имя «Wicked Mirai» из-за отдельных строк в коде. Он использует по крайней мере три новых эксплойта в сравнении с прошлой версией, а также устанавливает нового бота.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru