



Похожий на Mirai червь агрессивно атакует Linux-системы

Похожий на Mirai червь агрессивно атакует Linux-системы

Похожий на Mirai червь агрессивно атакует Linux-системы

Эксперты в области кибербезопасности отметили появление новой агрессивной вредоносной программы, атакующей системы Linux. Часть специалистов связывают нового зловреда с нашумевшей ранее грозой Linux-систем — Mirai.

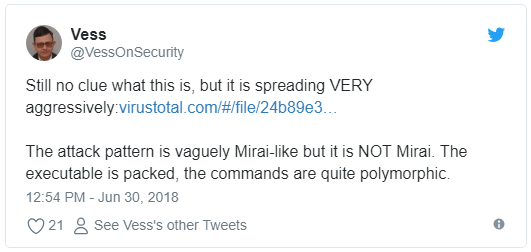
Информацией о новой киберугрозе поделился исследователь, известный в Twitter как @VessOnSecurity:

«До сих пор не знаю, что это, но распространяется оно очень агрессивно — https://www.virustotal.com/#/file/24b89e36e12166f613edb61909d1192dbd918c...».

«Схема атаки смутно похожа на Mirai, но это не он. Исполняемый файл упакован, а команды полиморфны».

Загрузка этого червя происходит с тысяч разных IP-адресов. Напомним, что Mirai распространялся через репозитории.

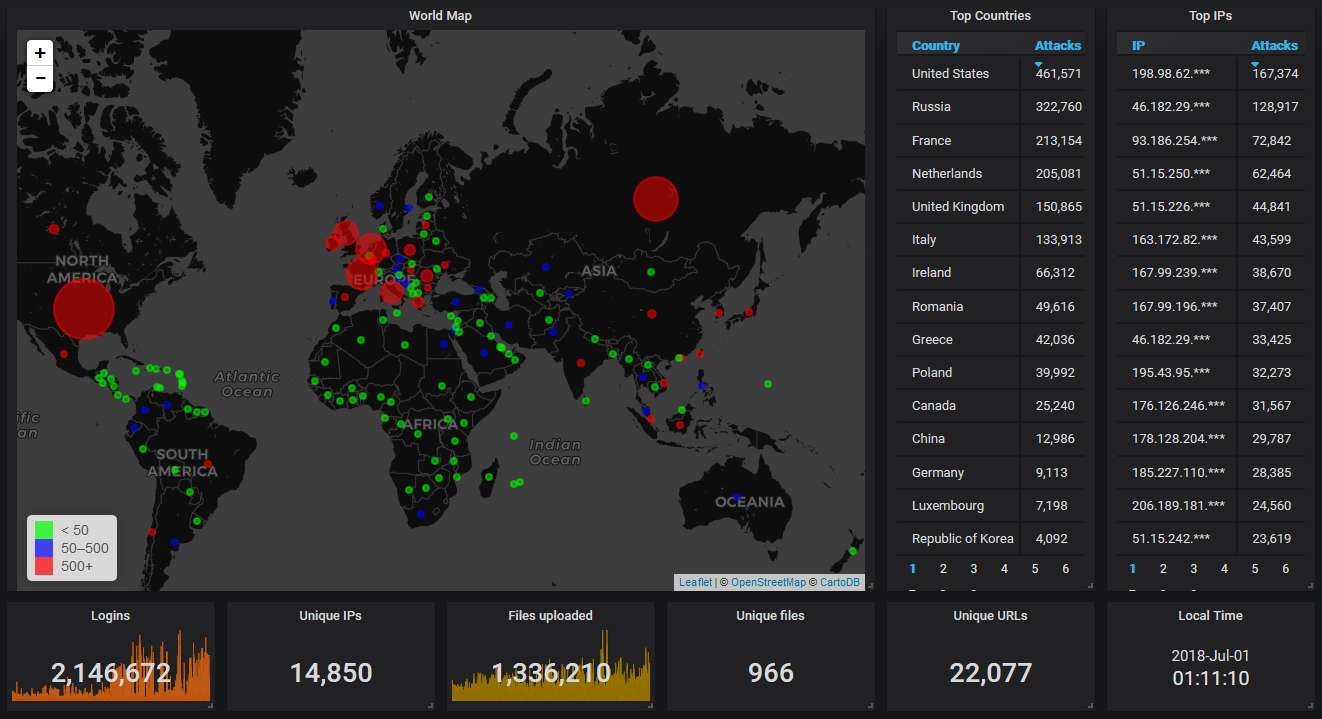
@VessOnSecurity поделился инфографикой, на которой изображена карта заражения новым вредоносом. Среди стран-жертв лидирует США. Это означает, что атакующие системы в основном расположены в США, однако под подозрения также попали Нидерланды, Франция, Италия, Англия, Греция, Ирландия, Польша, Германия и Румыния.

Напомним, в мае специалисты сообщили о появлении нового варианта ботнета Mirai, получившего имя «Wicked Mirai» из-за отдельных строк в коде. Он использует по крайней мере три новых эксплойта в сравнении с прошлой версией, а также устанавливает нового бота.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru