



Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

На протяжении 11 лет киберпреступники могли обойти многие инструменты безопасности с помощью macOS-вредоноса, так как был способ создать иллюзию того, что вредоносная программа подписана Apple. Напомним, что цифровые подписи являются одной из основных функций безопасности во всех современных операционных системах.

Исследователи в области безопасности считают, что механизм, используемый для проверки цифровых подписей в macOS с 2007, крайне легко обойти.

В результате злоумышленники могли подсунуть свой вредоносный код в качестве приложения, которое якобы было подписано с официальным ключом Apple.

Суть этого метода обхода заключалась в использовании бинарного формата, известного также как Fat или Universal file. В итоге, если взять комплект исполняемых файлов, поместив туда лишь один подписанный файл Mach-O, многие защитные инструменты будут считать, что остальные файлы также подписаны Apple.

Среди тех инструментов, которые можно было обойти, эксперты выделили следующие: VirusTotal, Google Santa, Facebook OSQuery, Little Snitch Firewall, Yelp, OSXCollector, Carbon Black db Response и несколько инструментов от Objective-See.

Потенциальный риск здесь заключается в том, что многие компании и пользователи полагаются на инструменты, позволяющие сформировать «белые списки». Благодаря этому они устанавливают в систему лишь проверенные программы. Кстати, цифровые подписи в своих атаках использовал нашумевший червь Stuxnet.

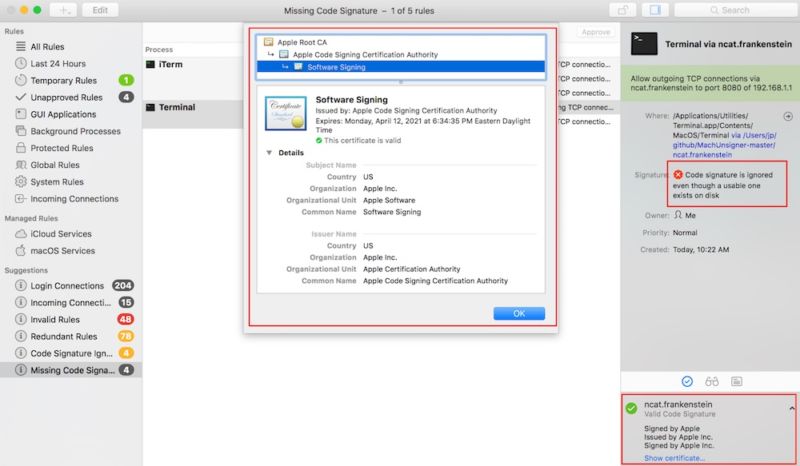
Эксперты компании Okta опубликовали подробности этого метода обхода, в частности, специалисты показывают, что им удалось убедить инструменты, что файл с именем ncat.frankenstein был подписан Apple (на самом деле это не так).

В конце мая стало известно, что macOS атакует новый вредоносный майнер, добывающий криптовалюту Monero.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru