



Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

На протяжении 11 лет киберпреступники могли обойти многие инструменты безопасности с помощью macOS-вредоноса, так как был способ создать иллюзию того, что вредоносная программа подписана Apple. Напомним, что цифровые подписи являются одной из основных функций безопасности во всех современных операционных системах.

Исследователи в области безопасности считают, что механизм, используемый для проверки цифровых подписей в macOS с 2007, крайне легко обойти.

В результате злоумышленники могли подсунуть свой вредоносный код в качестве приложения, которое якобы было подписано с официальным ключом Apple.

Суть этого метода обхода заключалась в использовании бинарного формата, известного также как Fat или Universal file. В итоге, если взять комплект исполняемых файлов, поместив туда лишь один подписанный файл Mach-O, многие защитные инструменты будут считать, что остальные файлы также подписаны Apple.

Среди тех инструментов, которые можно было обойти, эксперты выделили следующие: VirusTotal, Google Santa, Facebook OSQuery, Little Snitch Firewall, Yelp, OSXCollector, Carbon Black db Response и несколько инструментов от Objective-See.

Потенциальный риск здесь заключается в том, что многие компании и пользователи полагаются на инструменты, позволяющие сформировать «белые списки». Благодаря этому они устанавливают в систему лишь проверенные программы. Кстати, цифровые подписи в своих атаках использовал нашумевший червь Stuxnet.

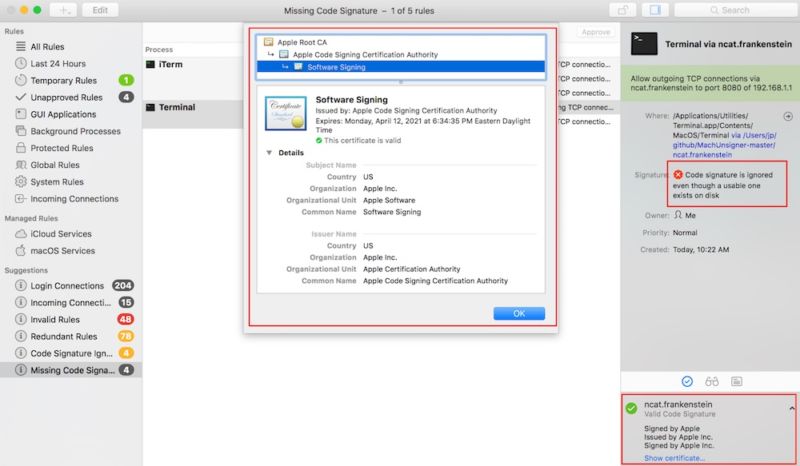
Эксперты компании Okta опубликовали подробности этого метода обхода, в частности, специалисты показывают, что им удалось убедить инструменты, что файл с именем ncat.frankenstein был подписан Apple (на самом деле это не так).

В конце мая стало известно, что macOS атакует новый вредоносный майнер, добывающий криптовалюту Monero.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru