



115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

Спустя два месяца после того, как разработчики Drupal выпустили патч, устраняющий критическую уязвимость Drupalgeddon2, многие владельцы веб-сайтов до сих пор не установили эти обновления. Уязвимость Drupalgeddon2 отслеживается под идентификатором CVE-2018-7600, она получила статус «highly critical» (крайне опасная).

После публикации PoC-кода для эксплуатации это бреши эксперты отметили всплеск атак на сайт под управлением этой CMS.

Удивительно, что спустя два месяца все еще есть владельцы сайтов, которые предпочли остаться на уязвимых версиях движка Drupal.

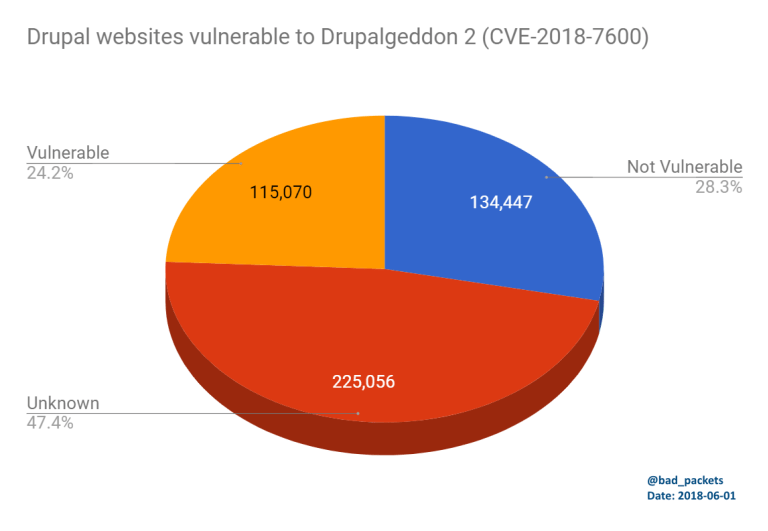
Согласно исследованию, которое провел эксперт Трой Мурш, более 115 000 сайтов на Drupal все еще уязвимы для Drupalgeddon2. Такую статистику удалось получить благодаря анализу более 500 000 сайтов, которые использовали Drupal 7.x (сайты с версиями 6.x и 8.x не анализировались).

Результат — 115 070 сайтов по-прежнему уязвимы.

«Сколько сайтов на Drupal все еще уязвимы? Чтобы найти ответ на этот вопрос, я начал сканировать ресурсы, использующие Drupal 7. Это наиболее распространенная версия, согласно статистике Drupal. Я использовал PublicWWW, поисковую систему с открытым исходным кодом, благодаря чему смог сделать выборку из 500 000 веб-сайтов», — пишет в отчете эксперт.

Завершив санирование, эксперт выделил следующие моменты:

  • 115 070 сайтов устарели и уязвимы;
  • 134 447 сайтов в актуальном состоянии;
  • 225 056 сайтов нельзя было идентифицировать.

Среди уязвимых сайтов были ресурсы крупных образовательных учреждений США, правительственных организаций по всему миру, крупной телевизионной сети, многонациональных СМИ и двух крупнейших производителей аппаратного обеспечения.

Исследователь поделился полученной информацией с US-CERT.

Более того, специалист обнаружил также новую вредоносную кампанию криптоджекинга, ориентированную на сайты на движке Drupal. Эксперт опубликовал электронную таблицу Google Docs, куда занес обнаруженные им данные.

Напомним, что в конец апреля разработчики Drupal выпустили дополнительный патч, устраняющий крайне опасную уязвимость в этой CMS, которая известна под именем Drupalgeddon2. Брешь получила идентификатор CVE-2018-7602, по словам разработчиков, она может позволить злоумышленнику получить контроль над сайтом, похитить информацию и видоизменить страницы.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru