



Все популярные ОС затронуты опасной уязвимостью

Все популярные ОС затронуты опасной уязвимостью

Все популярные ОС затронуты опасной уязвимостью

Эксперты сообщают об обнаружении серьезной уязвимости, затрагивающей все популярные операционные системы: Windows, Linux, macOS, FreeBSD, а также некоторые имплементации гипервизоров Xen. Эта брешь может привести к сбою в работе, либо позволить получить полный контроль над атакуемой системой.

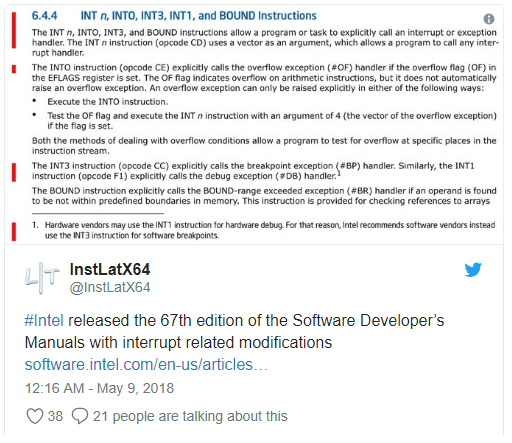
Злоумышленники могут проэксплуатировать этот недостаток с помощью вредоносных программ. Специалисты считают, что брешь, получившая идентификатор CVE-2018-8897, возникла из-за непонимания разработчиков компаний вроде Microsoft и Apple того, как процессоры Intel и AMD обрабатывают конкретное исключение.

«Ошибка, по-видимому, обусловлена интерпретацией разработчиков существующей документации», — отмечает CERT.

Другими словами, разработчики не совсем правильно поняли руководства Intel и AMD.

Оказалось, что все дело в инструкциях MOV SS и POP SS.

«Команды MOV SS и POP SS запрещают исключения отладки до тех пор, пока граница команд не будет следовать следующей инструкции. Если эта команда является системным вызовом или аналогичной инструкцией, передающей управление операционной системе, исключение отладки будет обрабатываться в контексте ядра, а не в контексте пользователя».

Следовательно, злоумышленник может получить доступ к памяти системы, либо к функциям низкого уровня.

Red Hat, Ubuntu и Apple (для macOS) уже выпустили соответствующие патчи, рекомендуется применить их как можно скорее.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru