



Twitter тестирует функцию шифрования личных сообщений

Twitter тестирует функцию шифрования личных сообщений

Twitter тестирует функцию шифрования личных сообщений

В современных реалиях, когда Facebook, Google, WhatsApp и Signal предлагают различные формы шифрования сообщений, социальная платформа Twitter заметно отстала. Еще Эдвард Сноуден предлагал компании добавить опцию шифрования для личных сообщений (direct messages), и теперь эксперты сообщают, что Twitter начал тестировать эту функцию.

Исследователи утверждают, что обнаружили внедрение функций шифрования в последнем APK для Android. Ожидается, что версия приложения Twitter с поддержкой таких возможностей выйдет в ближайшее время.

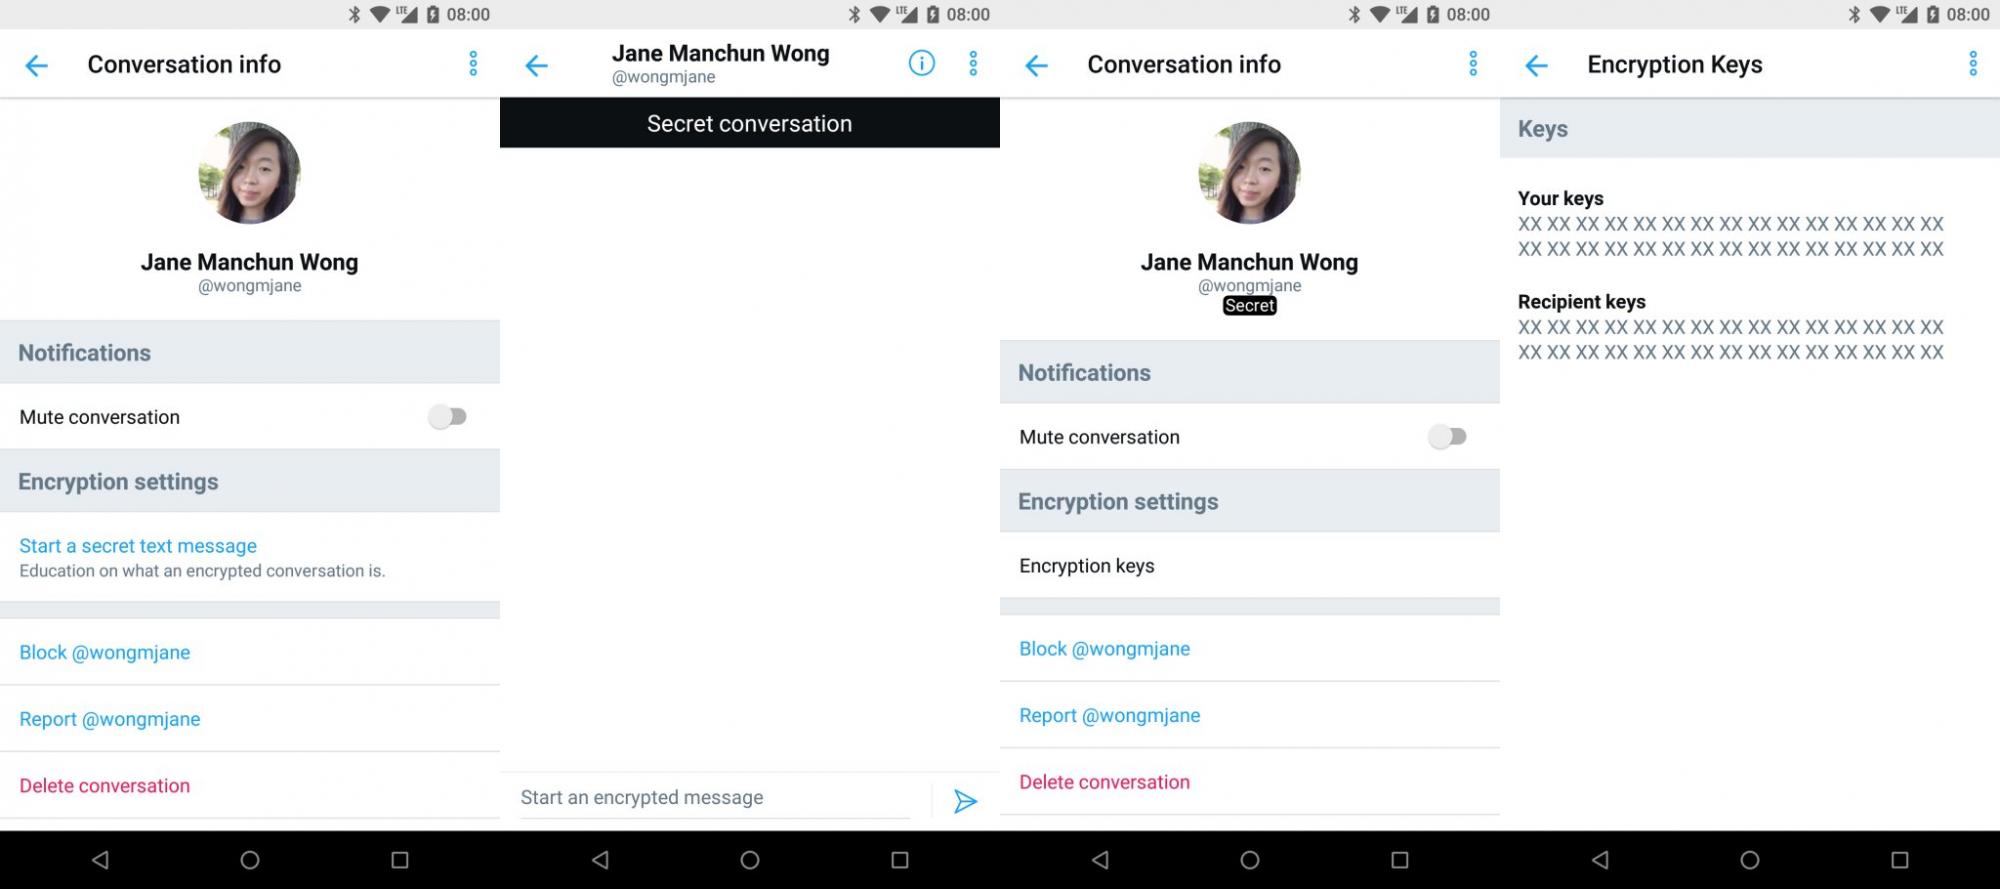
Однако на данном этапе реализация выглядит слегка грубоватой, согласно словам обнаружившего ее исследователя. Появилась новая вкладка «Education on what an encrypted conversation is» («Узнать, что представляет собой обмен зашифрованными сообщениями»), также есть возможность начать зашифрованный диалог.

Помимо этого, предоставляется возможность проверить ключи шифрования участников разговора.

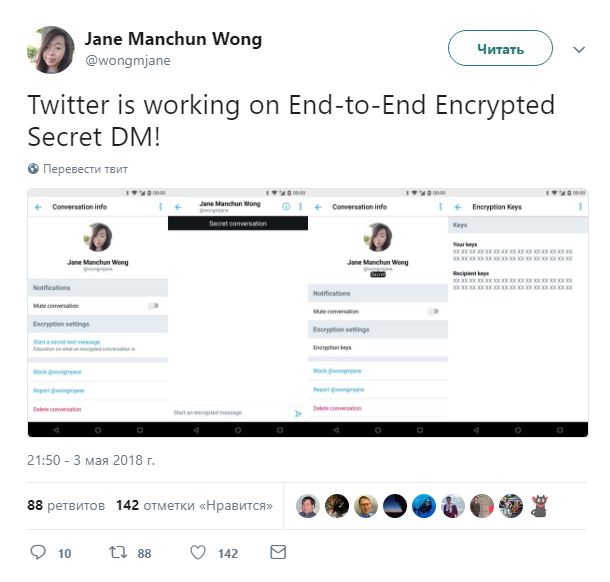
Обнаружившая новые функции эксперт Джейн Манчун Вонг (Jane Manchun Wong) сообщила о своей находке в Twitter.

Также  Джейн приложила скриншоты, на которых отмечается наличие нового функционала:

В прошлом Twitter часто оттягивал внедрение функции шифрования сообщений на своей платформе, лишь в декабре 2016 года генеральный директор сказал, что подумает над этим. Теперь же, судя по всему, представители социальной сети приняли решение идти в ногу со временем

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru