



Киберпреступники Orangeworm заражают рентгеновские и МРТ-аппараты

Киберпреступники Orangeworm заражают рентгеновские и МРТ-аппараты

Киберпреступники Orangeworm заражают рентгеновские и МРТ-аппараты

Исследователи в области безопасности сообщают о массовых заражениях медицинского оборудования, в частности, рентгеновских и МРТ-аппаратов, находящихся в медицинских учреждениях по всему миру. На данный момент специалисты затрудняются сказать, как именно происходит заражение, также непонятны мотивы атакующих.

Для атак медицинского оборудования злоумышленники используют бэкдор Kwampirs, который связывают с киберпреступной группой Orangeworm, деятельность которой была недавно обнаружена экспертами.

Предполагается, что Orangeworm действует с января 2015 года, за это время киберпреступникам удалось заразить большое количество организаций по всему миру.

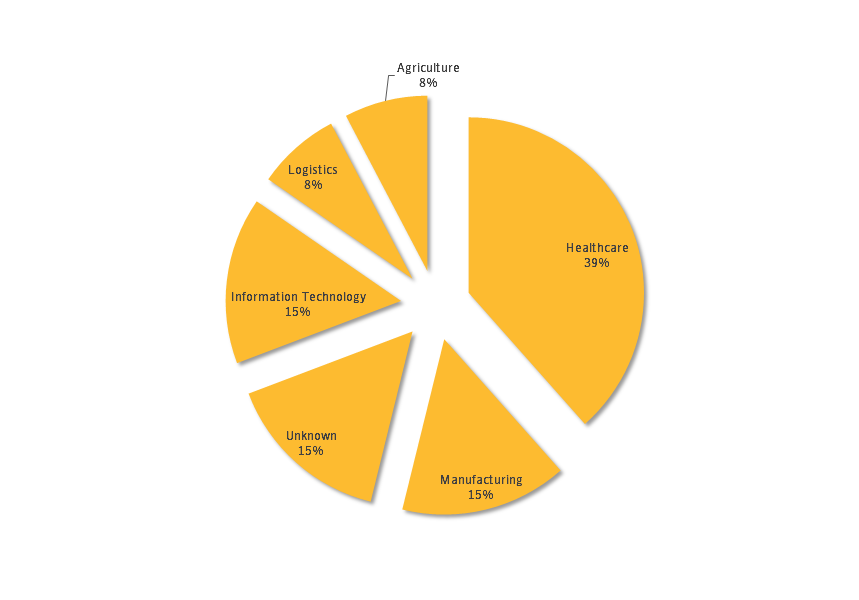
Около 40 % жертв этой группы составляют компании, работающие в сфере здравоохранения. Специалисты также отмечают, что Orangeworm использует методы, не являющиеся привычными для APT (развитая устойчивая угроза, целевая кибератака), однако это по-прежнему APT.

Исследователи полагают, что участники Orangeworm (есть также предположение, что это может быть хакер-одиночка) пытаются похитить информацию пациентов медицинских учреждений, чтобы потом продать ее на черных онлайн-рынках.

Известно, что такая информация ценится на таких платформах, так как содержит более широкий спектр данных, чем аналогичная в финансовых учреждениях. Также эксперты отметили, что злоумышленники особо не пытаются маскировать свои действия и избегать обнаружения.

Но даже несмотря на такой подход, исследователям понадобилось три года, чтобы наконец вычислить, кто стоит за этими целевыми атаками. Киберпреступники выбрали систему здравоохранения еще и потому, что большинство организаций используют старые компьютеры, большинство из которых редко обновляются, обычно они также не используют антивирус.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru