



Киберпреступники Orangeworm заражают рентгеновские и МРТ-аппараты

Киберпреступники Orangeworm заражают рентгеновские и МРТ-аппараты

Киберпреступники Orangeworm заражают рентгеновские и МРТ-аппараты

Исследователи в области безопасности сообщают о массовых заражениях медицинского оборудования, в частности, рентгеновских и МРТ-аппаратов, находящихся в медицинских учреждениях по всему миру. На данный момент специалисты затрудняются сказать, как именно происходит заражение, также непонятны мотивы атакующих.

Для атак медицинского оборудования злоумышленники используют бэкдор Kwampirs, который связывают с киберпреступной группой Orangeworm, деятельность которой была недавно обнаружена экспертами.

Предполагается, что Orangeworm действует с января 2015 года, за это время киберпреступникам удалось заразить большое количество организаций по всему миру.

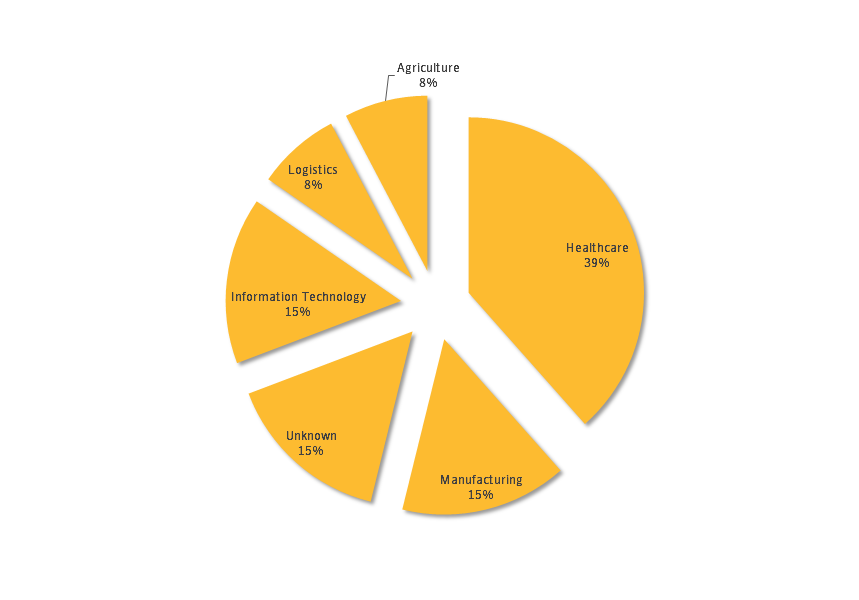
Около 40 % жертв этой группы составляют компании, работающие в сфере здравоохранения. Специалисты также отмечают, что Orangeworm использует методы, не являющиеся привычными для APT (развитая устойчивая угроза, целевая кибератака), однако это по-прежнему APT.

Исследователи полагают, что участники Orangeworm (есть также предположение, что это может быть хакер-одиночка) пытаются похитить информацию пациентов медицинских учреждений, чтобы потом продать ее на черных онлайн-рынках.

Известно, что такая информация ценится на таких платформах, так как содержит более широкий спектр данных, чем аналогичная в финансовых учреждениях. Также эксперты отметили, что злоумышленники особо не пытаются маскировать свои действия и избегать обнаружения.

Но даже несмотря на такой подход, исследователям понадобилось три года, чтобы наконец вычислить, кто стоит за этими целевыми атаками. Киберпреступники выбрали систему здравоохранения еще и потому, что большинство организаций используют старые компьютеры, большинство из которых редко обновляются, обычно они также не используют антивирус.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru