



Google ограничит свои сервисы для несертифицированных Android-устройств

Google ограничит свои сервисы для несертифицированных Android-устройств

Google ограничит свои сервисы для несертифицированных Android-устройств

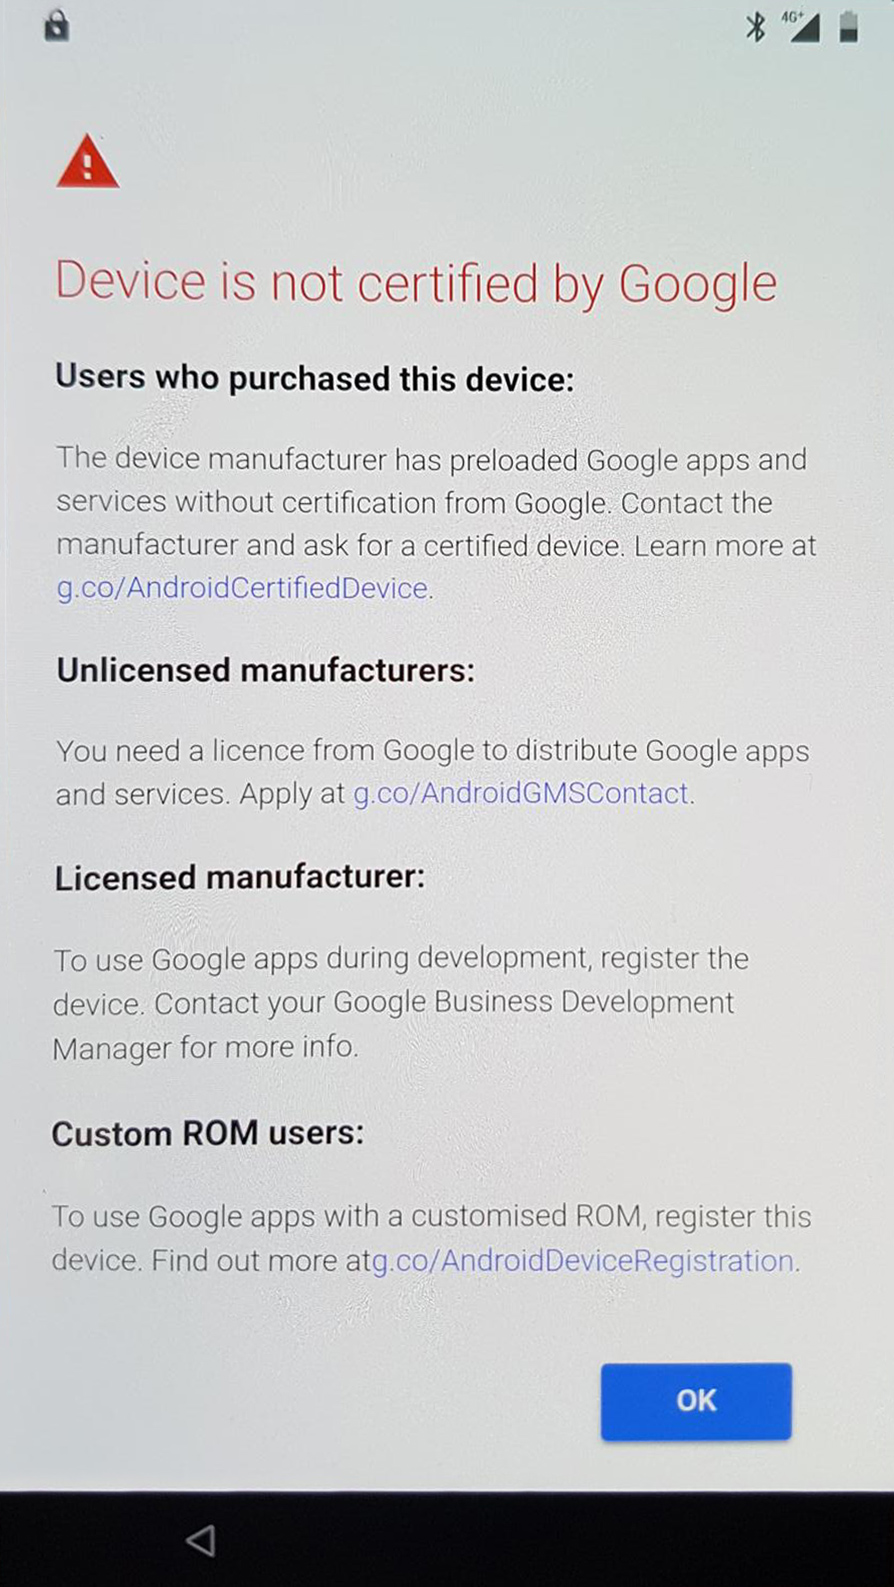
Как сообщает сообщество разработчиков XDA Developers, на нелицензированных устройствах Android скоро нельзя будет осуществить вход в систему под учетной записью Google. При попытке это сделать пользователю будет отображаться предупреждение «Device is not certified by Google» («Устройство не сертифицировано Google»).

Все дело в том, что такие приложение, как Play Store, Gmail, Google Maps и прочие не распространяются свободно. Google предоставляет лицензию на них производителям устройств на определенных условиях. В частности, эти условия должны позволять корпорации контролировать использование мобильной операционной системы.

По умолчанию все приложения из соответствующего набора от Google должны быть установлены вместе, кроме того, устройства должны соответствовать постоянно растущему списку требований для обеспечения совместимости приложений.

Не соответствующие требованиям совместимости Google версии Android не могут называться «Android» (зарегистрированный товарный знак Google), поэтому они являются форками. Самым простым примером форка является Amazon Kindle Fire.

Поскольку лицензированные приложения Google можно загрузить не только из Play Store, но и на различных форумах и в сторонних магазинах, производители устройств на Android могут установить их. Однако если устройство несовместимо, будет отображаться следующее предупреждение.

Пользователи кастомных прошивок тоже будут видеть подобные сообщения.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru