



Google ограничит свои сервисы для несертифицированных Android-устройств

Google ограничит свои сервисы для несертифицированных Android-устройств

Google ограничит свои сервисы для несертифицированных Android-устройств

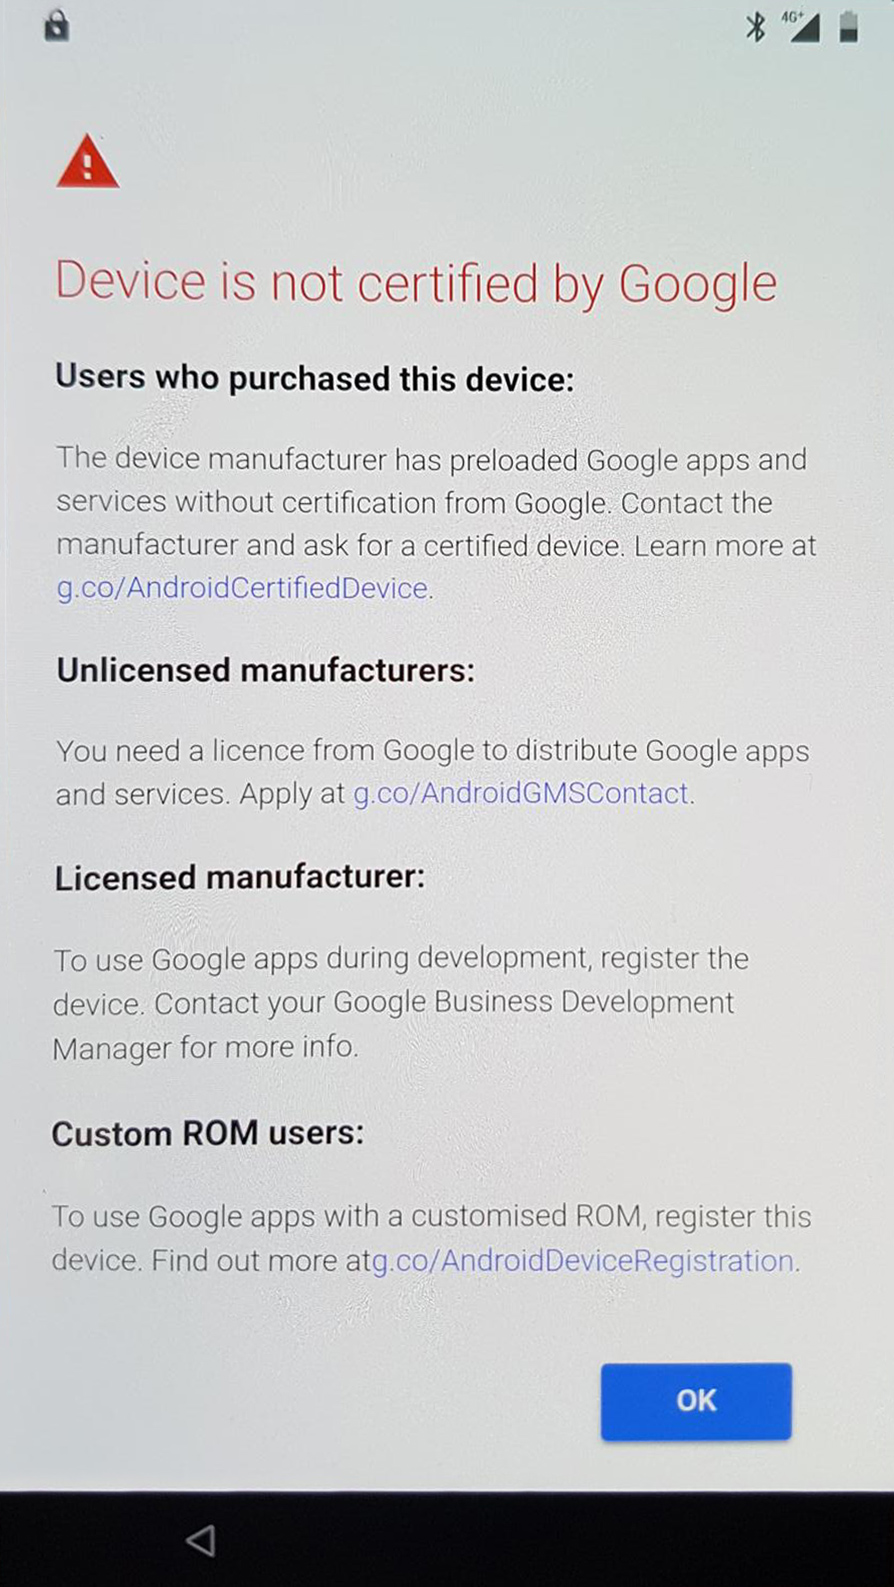
Как сообщает сообщество разработчиков XDA Developers, на нелицензированных устройствах Android скоро нельзя будет осуществить вход в систему под учетной записью Google. При попытке это сделать пользователю будет отображаться предупреждение «Device is not certified by Google» («Устройство не сертифицировано Google»).

Все дело в том, что такие приложение, как Play Store, Gmail, Google Maps и прочие не распространяются свободно. Google предоставляет лицензию на них производителям устройств на определенных условиях. В частности, эти условия должны позволять корпорации контролировать использование мобильной операционной системы.

По умолчанию все приложения из соответствующего набора от Google должны быть установлены вместе, кроме того, устройства должны соответствовать постоянно растущему списку требований для обеспечения совместимости приложений.

Не соответствующие требованиям совместимости Google версии Android не могут называться «Android» (зарегистрированный товарный знак Google), поэтому они являются форками. Самым простым примером форка является Amazon Kindle Fire.

Поскольку лицензированные приложения Google можно загрузить не только из Play Store, но и на различных форумах и в сторонних магазинах, производители устройств на Android могут установить их. Однако если устройство несовместимо, будет отображаться следующее предупреждение.

Пользователи кастомных прошивок тоже будут видеть подобные сообщения.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru