



Новое расширение Chrome обнаруживает Юникод-атаки в URL-адресах

Новое расширение Chrome обнаруживает Юникод-атаки в URL-адресах

Новое расширение Chrome обнаруживает Юникод-атаки в URL-адресах

Команда Phish.ai разработала расширение для браузера Google Chrome, способное обнаруживать, когда пользователь посещает домены, в именах которых используются нестандартные символы Юникода и предупреждать о возможной атаке с использованием омографов (слов, одинаковых в написании), известной как «homograph attack».

Злоумышленники часто используют подобные приемы в целях скрыть злонамеренность своего сайта, максимально выдав его за легитимный. Такие фишинговые сайты собирают данные пользователей, передавая их киберпреступникам, либо же заражают системы вредоносными программами.

Такой вектор атаки стал возможен благодаря тому, что ICANN («Корпорация по управлению доменными именами и IP-адресами») разрешила регистрацию интернационализированных доменных имен с использованием символов Юникода.

Некоторые из этих символов Юникода визуально идентичны стандартным латинским буквам. Таким образом, злоумышленникам стало проще заманивать пользователей на фишинговые сайты, так как отличить их от легитимных визуально невозможно.

Из примеров можно привести следующую маскировку — coịnbạse.com. Только внимательный пользователь обнаружит точки под символами «i» и «a», что указывает на попытку киберпреступников замаскировать свой домен.

Некоторые браузеры научились использовать символы Паникод (Punycode), преобразовывая в них символы Юникод. Такие браузеры, как Edge или Vivaldi вместо coịnbạse.com отобразят xn--conbse-zc8b7m.com, что уже будет указывать на явную проблему с доменным именем.

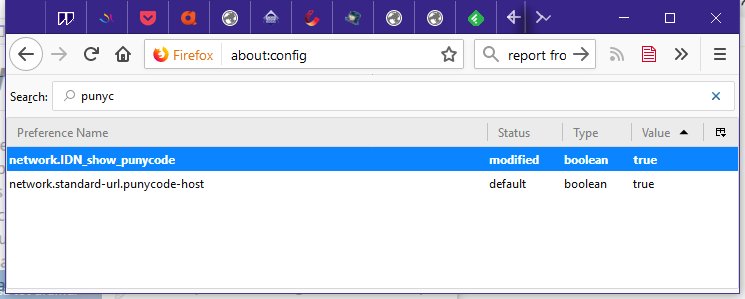
Для Firefox отображение доменных имен в Паникод придется активировать вручную в разделе about:config.

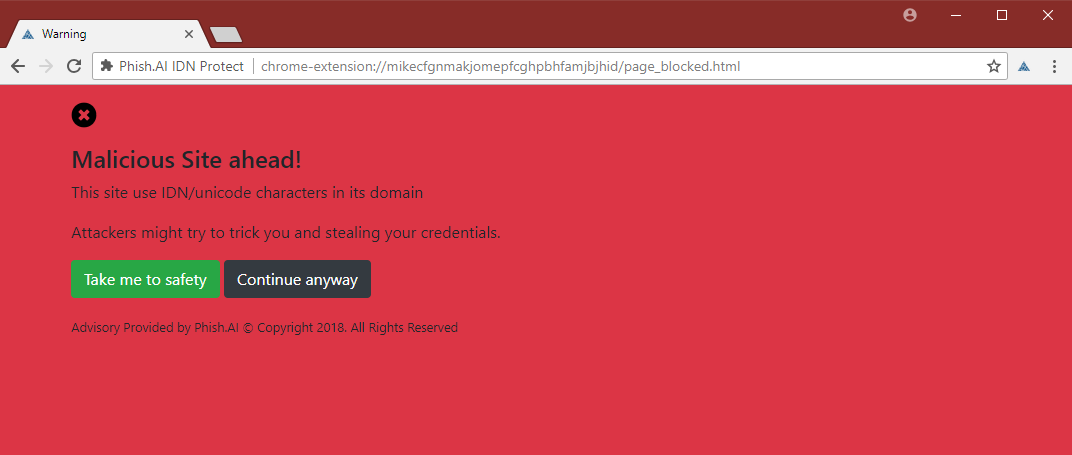
Что касается самого популярного браузера Chrome, разработчики Phish.ai создали для него специальное расширение. Отображающее предупреждение, когда пользователь пытается зайти на сайт, чье доменное имя состоит из символов Юникода.

Исходный код расширения Phish.AI IDN Protect Chrome доступен на GitHub, а само приложение в официальном магазине.

Ранее мы писали, что злоумышленники могут создавать  фишинговые домены, выглядящие легитимно, используя уязвимость в популярных веб-браузерах, которые не могут должным образом защитить своих пользователей от атак.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru