



Арестован автор вымогателей Polski, Vortex и Flotera

Арестован автор вымогателей Polski, Vortex и Flotera

Арестован автор вымогателей Polski, Vortex и Flotera

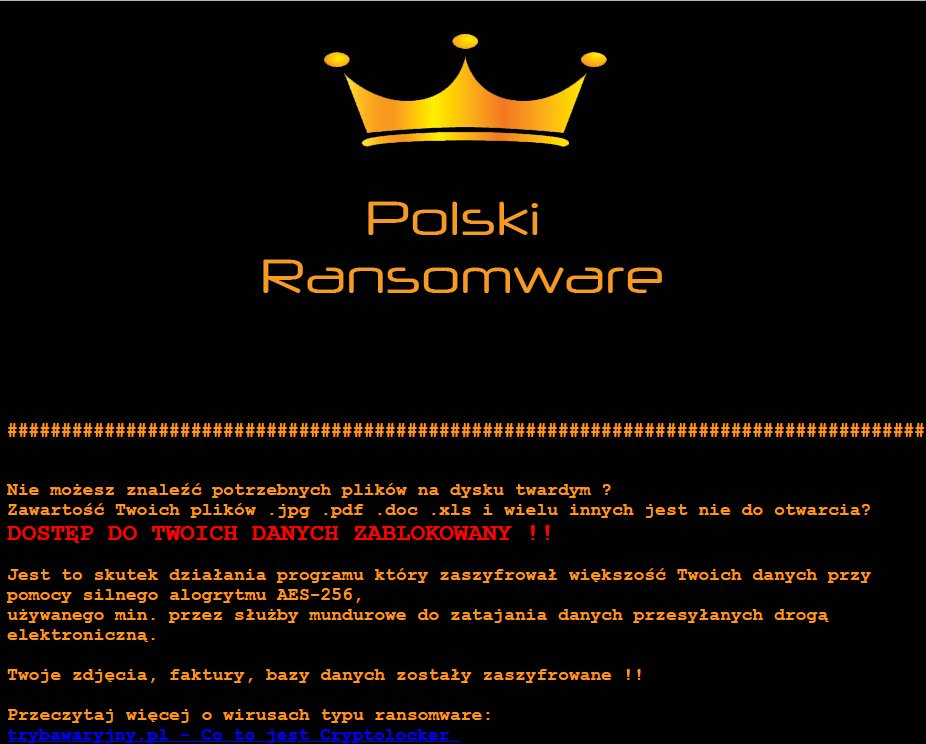
Правоохранители Польши заявили об аресте Томаша Т., известного киберпрестуника, который, как предполагается, является автором таких программ-вымогателей, как Polski, Vortex и Flotera. Сообщается, что арест произошел 14 марта в польском городе Ополе.

Польские эксперты в области информационной безопасности на протяжении многих лет следили за Томашем. На момент ареста киберпреступник проживал в Бельгии, чьи правоохранительные органы были уведомлены Европолом, после чего обыскали дом Томаша и конфисковали его компьютер.

Поскольку специалистам удалось восстановить данные, хранящиеся на ноутбуке арестованного злоумышленника, польские полицейские призывают пострадавших от вымогателей Polski, Vortex и Flotera обратиться в местные органы власти для получения ключа дешифровки для их файлов.

Как утверждает следствие, Томаш осуществлял свою незаконную деятельность с 2013 года, тогда он начал атаковать пользователей банковским трояном. Правоохранители заявили, что арестованный сотрудничал со следствием.

В 2017 году Томаш переключился на использование программ-вымогателей, создав в январе Polski, в марте Vortex и чуть позже Flotera. Вымогатель Vortex активно участвовал в атаках в прошлом и текущем годах.

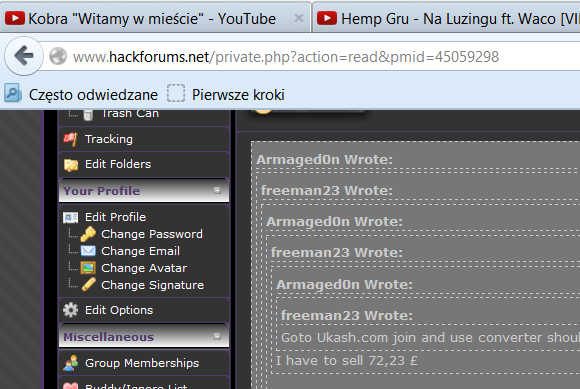
Томаш действовал под онлайн-псевдонимом Armaged0n, который он использовал для регистраций на печально известном портале для киберпреступников HackForums.

Полиция сообщила о том, что Томашу удалось заразить тысячи пользователей, что позволило получить прибыль в $145 000.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru