



Арестован автор вымогателей Polski, Vortex и Flotera

Арестован автор вымогателей Polski, Vortex и Flotera

Арестован автор вымогателей Polski, Vortex и Flotera

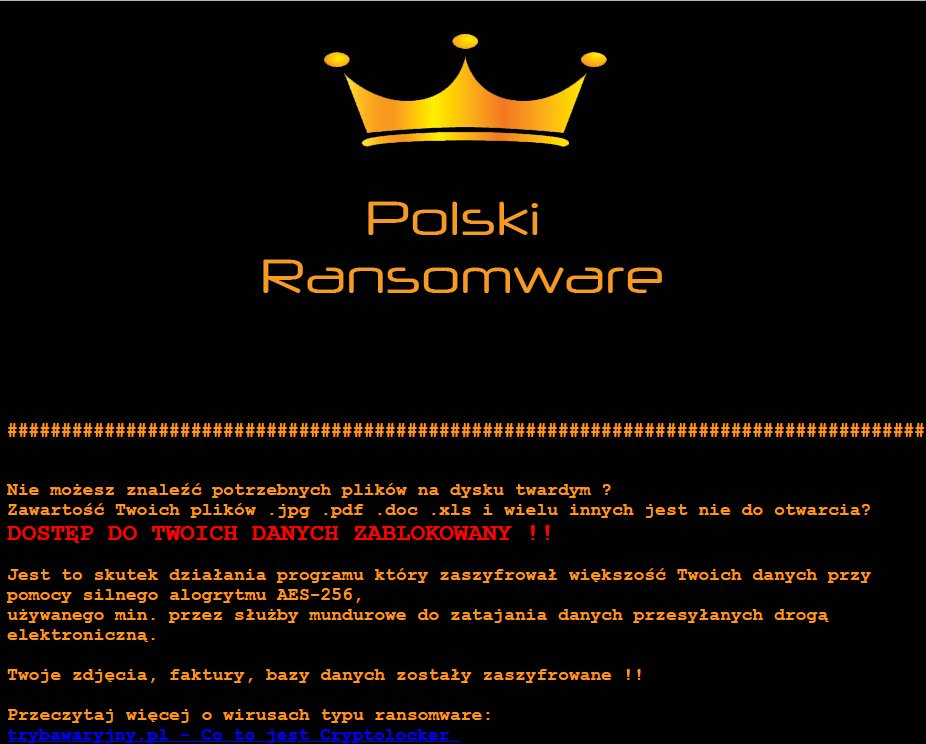
Правоохранители Польши заявили об аресте Томаша Т., известного киберпрестуника, который, как предполагается, является автором таких программ-вымогателей, как Polski, Vortex и Flotera. Сообщается, что арест произошел 14 марта в польском городе Ополе.

Польские эксперты в области информационной безопасности на протяжении многих лет следили за Томашем. На момент ареста киберпреступник проживал в Бельгии, чьи правоохранительные органы были уведомлены Европолом, после чего обыскали дом Томаша и конфисковали его компьютер.

Поскольку специалистам удалось восстановить данные, хранящиеся на ноутбуке арестованного злоумышленника, польские полицейские призывают пострадавших от вымогателей Polski, Vortex и Flotera обратиться в местные органы власти для получения ключа дешифровки для их файлов.

Как утверждает следствие, Томаш осуществлял свою незаконную деятельность с 2013 года, тогда он начал атаковать пользователей банковским трояном. Правоохранители заявили, что арестованный сотрудничал со следствием.

В 2017 году Томаш переключился на использование программ-вымогателей, создав в январе Polski, в марте Vortex и чуть позже Flotera. Вымогатель Vortex активно участвовал в атаках в прошлом и текущем годах.

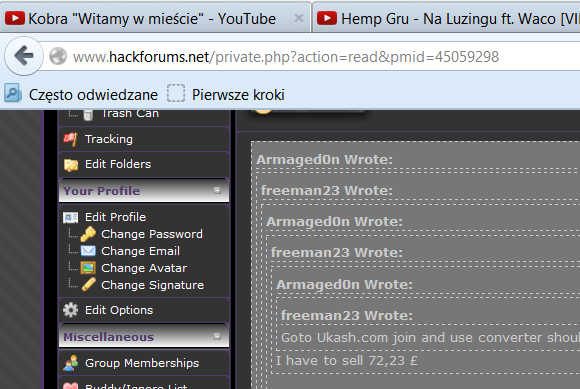
Томаш действовал под онлайн-псевдонимом Armaged0n, который он использовал для регистраций на печально известном портале для киберпреступников HackForums.

Полиция сообщила о том, что Томашу удалось заразить тысячи пользователей, что позволило получить прибыль в $145 000.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru