



Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Отмеченная на прошлой неделе вспышка заражений пользователей вредоносным майнером, в ходе которой было инфицировано почти полмиллиона компьютеров буквально за несколько часов, была вызвана бэкдор-версией популярного клиента BitTorrent MediaGet.

В этой кампании эксперты обнаружили вредоносную программу, получившую имя Dofoil (также Smoke Loader), зловред выполняет функции дроппера, устанавливая в систему жертвы добывающую криптовалюту Electroneum программу.

Вредонос Dofoil был обнаружен экспертами Microsoft 6-го марта на компьютерах пользователей из России, Турции и Украины. Команде специалистов, работающих над Windows Defender, удалось заблокировать атаку, прежде чем она могла нанести серьезный ущерб.

На тот момент исследователи не уточнили, что злоумышленникам понадобилось всего 12 часов для того, чтобы заразить такое огромное количество пользователей. Позже стало ясно, что в злонамеренной кампании принимала участие вредоносная версия BitTorrent-клиента MediaGet (mediaget.exe).

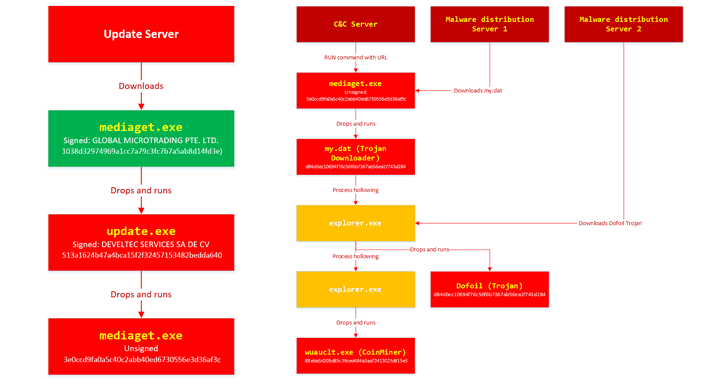
«Подписанная версия mediaget.exe загружает и запускает файл update.exe. Файл update.exe, в свою очередь, устанавливает на компьютер новый файл mediaget.exe, который имеет тот же функционал, что и оригинальный, однако также наделен возможностями бэкдора», — пишут исследователи в блоге.

Эксперты отметили схожесть этой схемы атаки с той, которая заражала пользователей при помощи вредоносной версии CCleaner.

Интересной особенностью является тот факт, что злоумышленники даже подписали вредоносный файл update.exe с использованием другого сертификата, что не помешало им пройти проверку легитимной версией MediaGet.

«Файл update.exe представляет собой упакованный InnoSetup SFX, в который встроена вредоносная версия файла mediaget.exe», — продолжают исследователи.

После успешного заражения пользователя бэкдор подключается к одному из четырех командных серверов (C&C), все они размещены в сетевой инфраструктуре Namecoin, и готовится принимать команды.

Затем он сразу же загружает компонент майнера и начинает использовать компьютеры жертв для добычи цифровой валюты. Также злоумышленники могут отправлять команды на загрузку дополнительных программ.

Сам вредонос, детектируемый как Trojan:Win32/Modimer.A, имеет сходство с оригинальным бинарником MediaGet в 98 %.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru