



Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Отмеченная на прошлой неделе вспышка заражений пользователей вредоносным майнером, в ходе которой было инфицировано почти полмиллиона компьютеров буквально за несколько часов, была вызвана бэкдор-версией популярного клиента BitTorrent MediaGet.

В этой кампании эксперты обнаружили вредоносную программу, получившую имя Dofoil (также Smoke Loader), зловред выполняет функции дроппера, устанавливая в систему жертвы добывающую криптовалюту Electroneum программу.

Вредонос Dofoil был обнаружен экспертами Microsoft 6-го марта на компьютерах пользователей из России, Турции и Украины. Команде специалистов, работающих над Windows Defender, удалось заблокировать атаку, прежде чем она могла нанести серьезный ущерб.

На тот момент исследователи не уточнили, что злоумышленникам понадобилось всего 12 часов для того, чтобы заразить такое огромное количество пользователей. Позже стало ясно, что в злонамеренной кампании принимала участие вредоносная версия BitTorrent-клиента MediaGet (mediaget.exe).

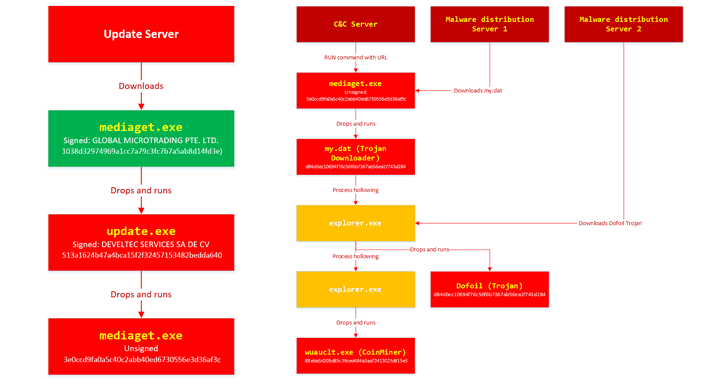
«Подписанная версия mediaget.exe загружает и запускает файл update.exe. Файл update.exe, в свою очередь, устанавливает на компьютер новый файл mediaget.exe, который имеет тот же функционал, что и оригинальный, однако также наделен возможностями бэкдора», — пишут исследователи в блоге.

Эксперты отметили схожесть этой схемы атаки с той, которая заражала пользователей при помощи вредоносной версии CCleaner.

Интересной особенностью является тот факт, что злоумышленники даже подписали вредоносный файл update.exe с использованием другого сертификата, что не помешало им пройти проверку легитимной версией MediaGet.

«Файл update.exe представляет собой упакованный InnoSetup SFX, в который встроена вредоносная версия файла mediaget.exe», — продолжают исследователи.

После успешного заражения пользователя бэкдор подключается к одному из четырех командных серверов (C&C), все они размещены в сетевой инфраструктуре Namecoin, и готовится принимать команды.

Затем он сразу же загружает компонент майнера и начинает использовать компьютеры жертв для добычи цифровой валюты. Также злоумышленники могут отправлять команды на загрузку дополнительных программ.

Сам вредонос, детектируемый как Trojan:Win32/Modimer.A, имеет сходство с оригинальным бинарником MediaGet в 98 %.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru