



Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Исследователи Forcepoint наткнулись на новый образец вредоноса, атакующего POS-терминалы. Отличительной особенностью этого зловреда является попытка замаскироваться под пакет обновлений программ, разрабатываемых компанией LogMeIn.

Эксперты назвали новый образец «UDPoS» из-за его интенсивного использования протокола UDP. На данный момент непонятно, используется ли вредоносная программа в реальных атаках, однако наличие маскировки под файлы программ LogMeIn, а также URL-адресов командного C2-сервера, наталкивает специалистов на мысль, что злоумышленники все же заражают пользователей этой программой. Кроме того, исследователями были отмечены доказательства того, что раньше этот зловред маскировался под программное обеспечение от Intel.

Команда Forcepoint связалась с LogMeIn с целью уточнить, не получили ли злоумышленники доступ к каким-либо сервисам или доменам компании. Выяснилось, что ничего из вышеперечисленного не произошло, злоумышленники просто таким образом маскируют свою программу.

Несмотря на это, LogMeIn опубликовала соответствующее сообщение, уведомляющее клиентов о наличии такого образца вредоносной программы.

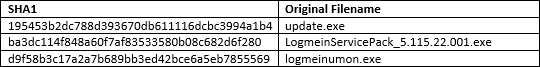
Forcepoint провела анализ исходного образца — файла с именем logmeinumon.exe, который показал, что вредонос обращается к серверу C2, размещенному на площадке швейцарского VPS-провайдера, этот сервер также пытается походить на сервер LogMeIn.

Далее эксперты обнаружили, что на C2 размещается другой исполняемый файл — update.exe, представляющий собой самораспаковывающийся архив 7-Zip, содержащий LogmeinServicePack_5.115.22.001.exe и logmeinumon.exe.

Исследователи отмечают, что сам код вредоноса, учитывая реализованные методы, сложно назвать выдающимся. Специалисты отметили наличие ошибок в коде, например, что касается реализованных техник антидетектирования. 

С другой стороны, авторы UDPoS используют оригинальный метод передачи данных на основе DNS.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru