



ICO Bee Token была взломана, клиентам направлены мошеннические письма

ICO Bee Token была взломана, клиентам направлены мошеннические письма

ICO Bee Token была взломана, клиентам направлены мошеннические письма

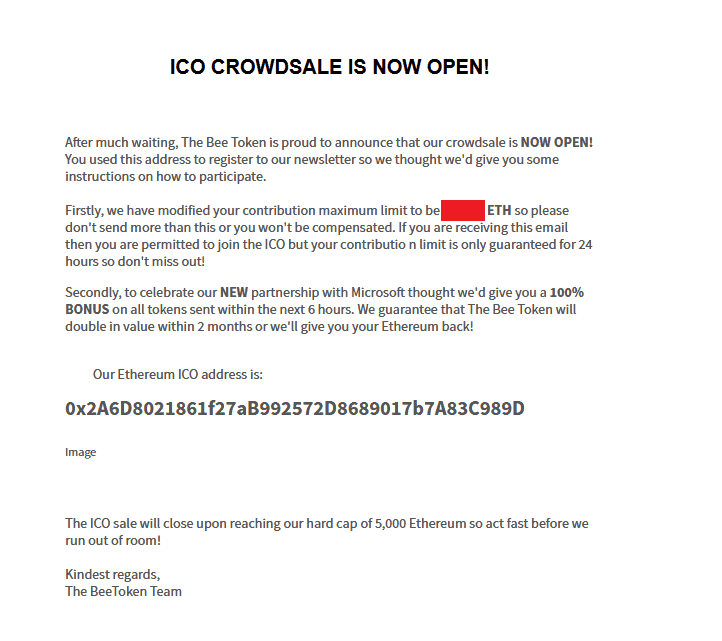
ICO Bee Token была скомпрометирована. Пользователям было отправлено электронное письмо, в котором утверждалось, что они могут отправить свою ETH-валюту с гарантированным стопроцентным бонусом, якобы в рамках сотрудничества с Microsoft.

От пример такого мошеннического письма.

Эксперты склоняются к тому, что эти электронные письма были отправлены пользователям, не принимавшим участие в KYC (термин банковского и биржевого регулирования для финансовых институтов и букмекерских контор, а также других компаний, работающих с деньгами частных лиц, означающий, что они должны идентифицировать и установить личность контрагента прежде чем проводить финансовую операцию), а также не передавали какие-либо свои данные Bee Token.

Можно предположить, что киберпреступники собрали этот список адресов в другом месте. На данный момент мошенники успешно собрали более 154 ETH (приблизительно $ 169 772,84)

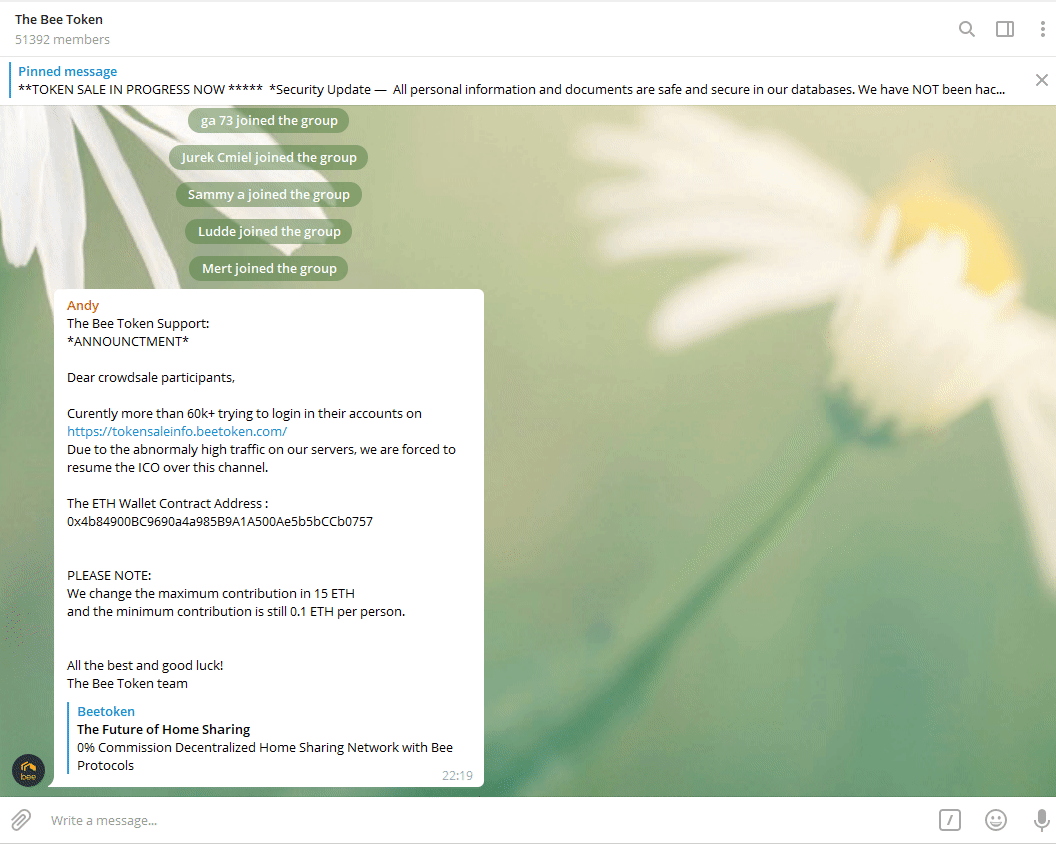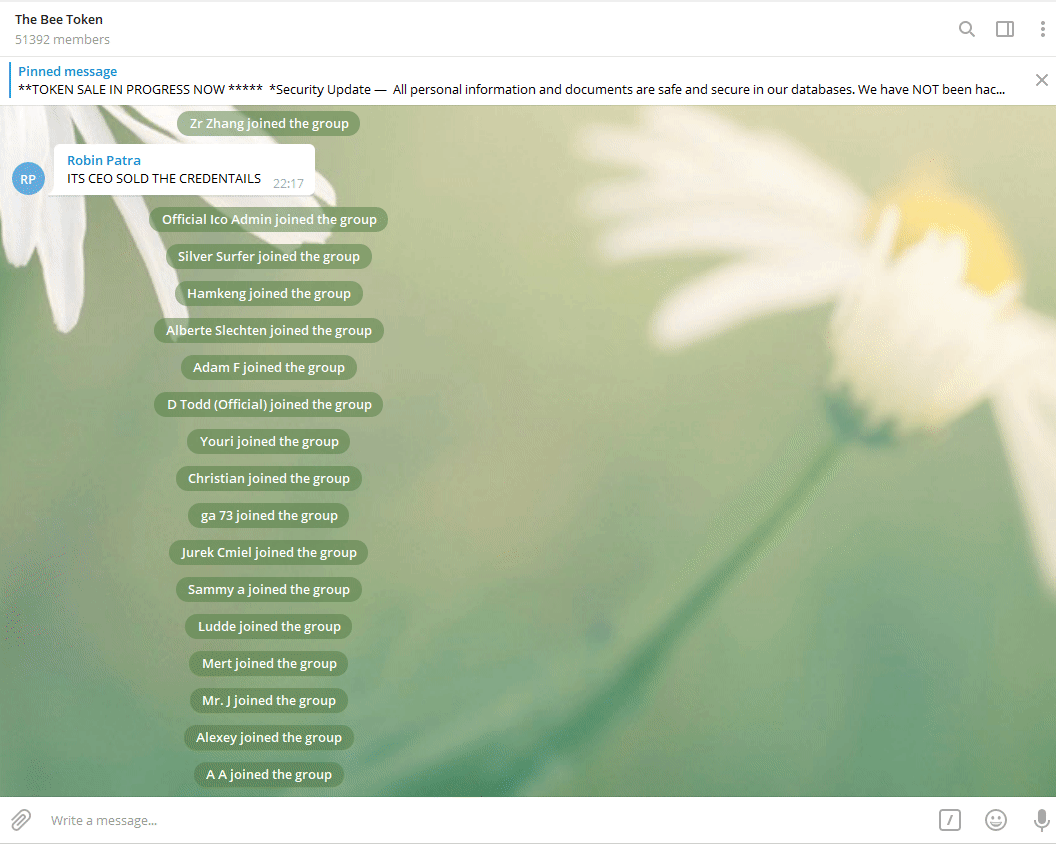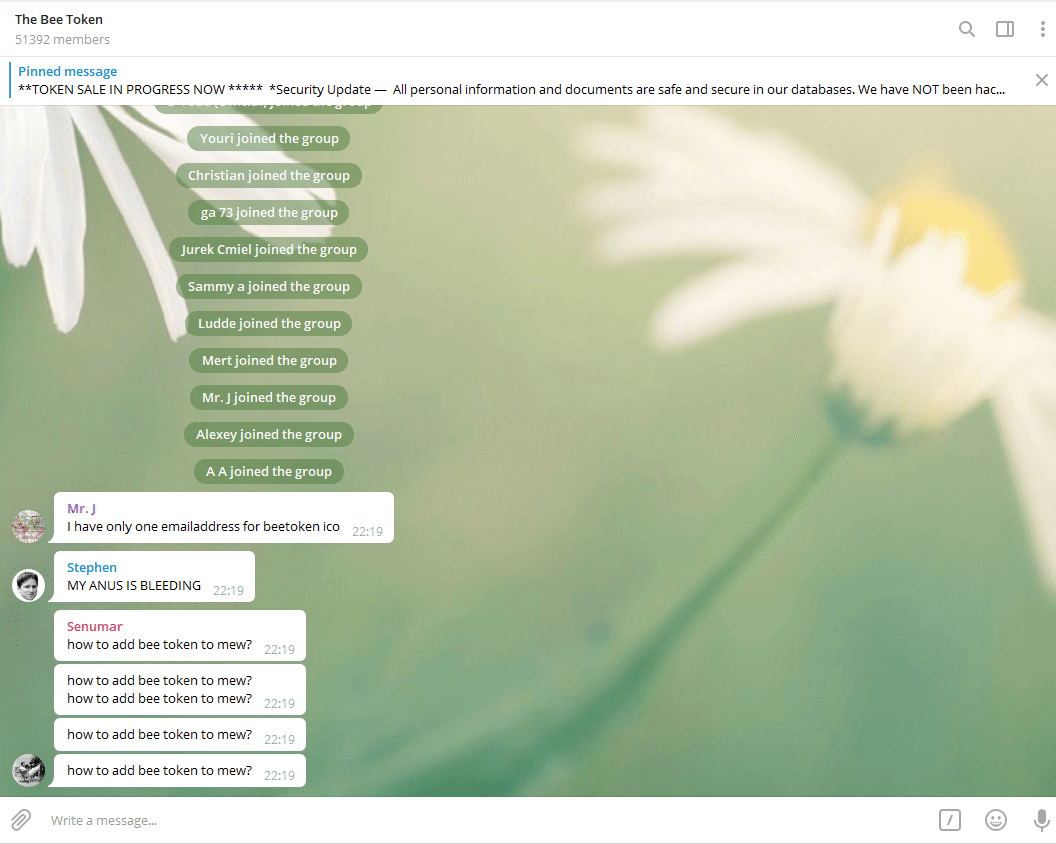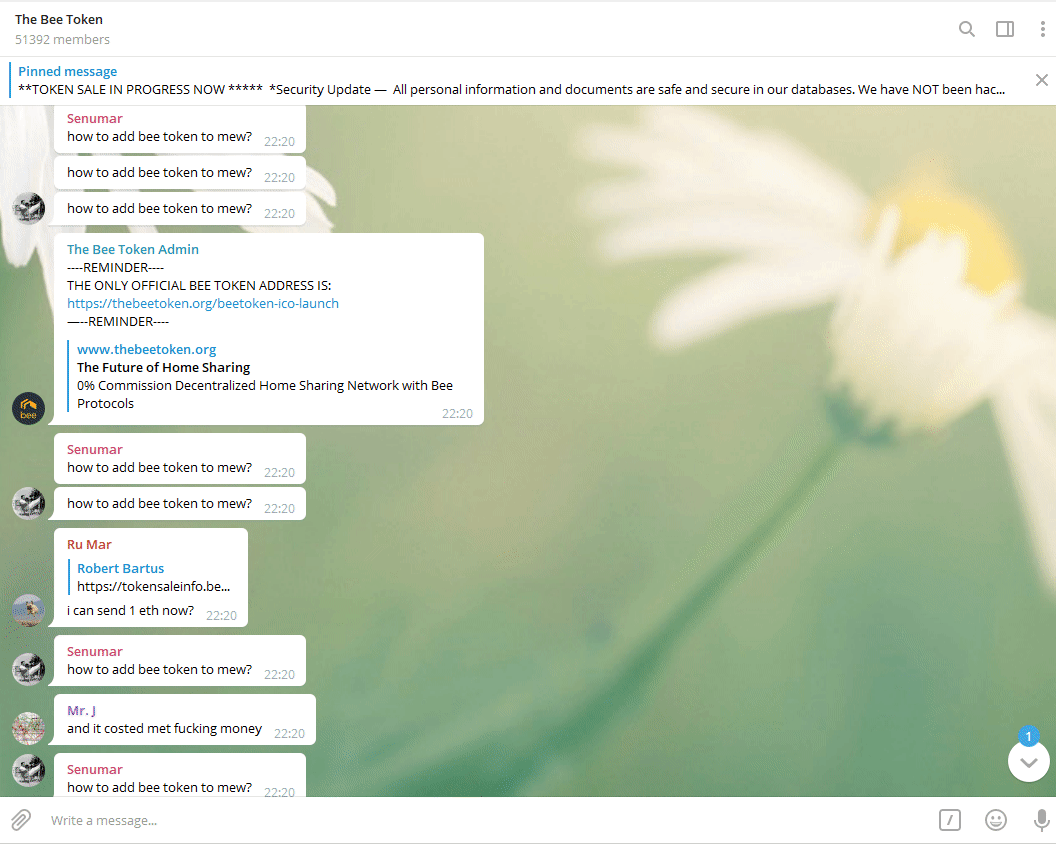
Также злоумышленникам удалось взломать чат Telegram Bee Token, они удаляли любые сообщения, в которых упоминался факт взлома или вредоносной рассылки.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru