



В Chrome 63 реализована новая функция безопасности — изоляция сайтов

В Chrome 63 реализована новая функция безопасности — изоляция сайтов

В Chrome 63 реализована новая функция безопасности — изоляция сайтов

Выпущенная днях версия браузера Chrome 63 содержит множество исправлений и улучшений безопасности, особенно для корпоративной аудитории. Самым большим нововведением является функция, известная как Site Isolation («Изоляция сайта»).

С Site Isolation у ИТ-администраторов есть возможность настроить Chrome таким образом, чтобы он воспроизводил контент для каждого открытого веб-сайта в отдельном процессе, изолированном от других сайтов.

Функция изоляции может быть включена как для всех сайтов, так и для списка конкретных веб-сайтов (например, для сайтов, к которым подключаются пользователи, или сайтов, содержащих конфиденциальную информацию).

Если функция Site Isolation будет отключена, браузер будет работать в своем привычном режиме — одна вкладка, один процесс.

Цель новой функции — создать дополнительную границу безопасности между веб-сайтами при посещении новых доменов. Одна есть и обратная сторона — Site Isolation увеличит использование памяти Chrome на 10-20 процентов.

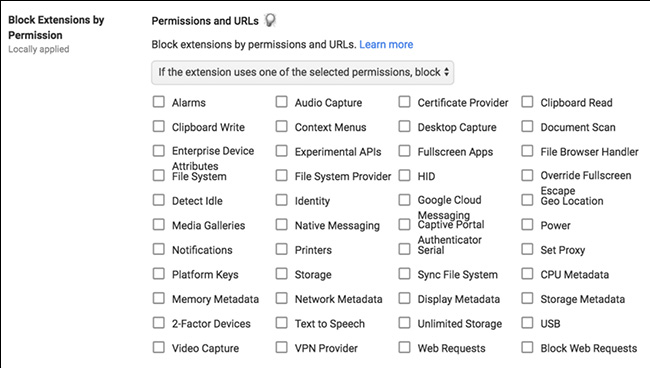
Есть еще одна новая интересная функция. В дополнение к настройкам белого и черного списков конкретных расширений, администраторы могут теперь заблокировать те или иные расширение исходя из того, какие разрешения они запрашивают.

«С помощью этой новой политики можно, например, блокировать все расширения, для которых требуется использование веб-камеры или микрофона, или тех, которые требуют доступа к чтению или изменению данных на посещаемых сайтах», — объясняет Мэтт Бламберг (Matt Blumberg), менеджер по продуктам Chrome Enterprise.

Кроме этих функций, в Chrome 63 введена поддержка TLS 1.3, самой последней версии криптографического протокола безопасности.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru