



В Chrome 63 реализована новая функция безопасности — изоляция сайтов

В Chrome 63 реализована новая функция безопасности — изоляция сайтов

В Chrome 63 реализована новая функция безопасности — изоляция сайтов

Выпущенная днях версия браузера Chrome 63 содержит множество исправлений и улучшений безопасности, особенно для корпоративной аудитории. Самым большим нововведением является функция, известная как Site Isolation («Изоляция сайта»).

С Site Isolation у ИТ-администраторов есть возможность настроить Chrome таким образом, чтобы он воспроизводил контент для каждого открытого веб-сайта в отдельном процессе, изолированном от других сайтов.

Функция изоляции может быть включена как для всех сайтов, так и для списка конкретных веб-сайтов (например, для сайтов, к которым подключаются пользователи, или сайтов, содержащих конфиденциальную информацию).

Если функция Site Isolation будет отключена, браузер будет работать в своем привычном режиме — одна вкладка, один процесс.

Цель новой функции — создать дополнительную границу безопасности между веб-сайтами при посещении новых доменов. Одна есть и обратная сторона — Site Isolation увеличит использование памяти Chrome на 10-20 процентов.

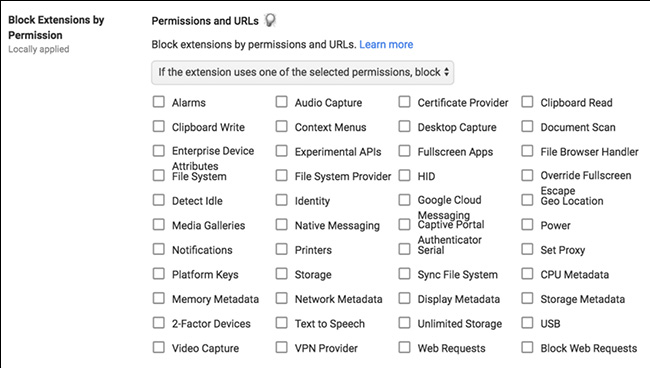
Есть еще одна новая интересная функция. В дополнение к настройкам белого и черного списков конкретных расширений, администраторы могут теперь заблокировать те или иные расширение исходя из того, какие разрешения они запрашивают.

«С помощью этой новой политики можно, например, блокировать все расширения, для которых требуется использование веб-камеры или микрофона, или тех, которые требуют доступа к чтению или изменению данных на посещаемых сайтах», — объясняет Мэтт Бламберг (Matt Blumberg), менеджер по продуктам Chrome Enterprise.

Кроме этих функций, в Chrome 63 введена поддержка TLS 1.3, самой последней версии криптографического протокола безопасности.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru