



В Chrome 63 реализована новая функция безопасности — изоляция сайтов

В Chrome 63 реализована новая функция безопасности — изоляция сайтов

В Chrome 63 реализована новая функция безопасности — изоляция сайтов

Выпущенная днях версия браузера Chrome 63 содержит множество исправлений и улучшений безопасности, особенно для корпоративной аудитории. Самым большим нововведением является функция, известная как Site Isolation («Изоляция сайта»).

С Site Isolation у ИТ-администраторов есть возможность настроить Chrome таким образом, чтобы он воспроизводил контент для каждого открытого веб-сайта в отдельном процессе, изолированном от других сайтов.

Функция изоляции может быть включена как для всех сайтов, так и для списка конкретных веб-сайтов (например, для сайтов, к которым подключаются пользователи, или сайтов, содержащих конфиденциальную информацию).

Если функция Site Isolation будет отключена, браузер будет работать в своем привычном режиме — одна вкладка, один процесс.

Цель новой функции — создать дополнительную границу безопасности между веб-сайтами при посещении новых доменов. Одна есть и обратная сторона — Site Isolation увеличит использование памяти Chrome на 10-20 процентов.

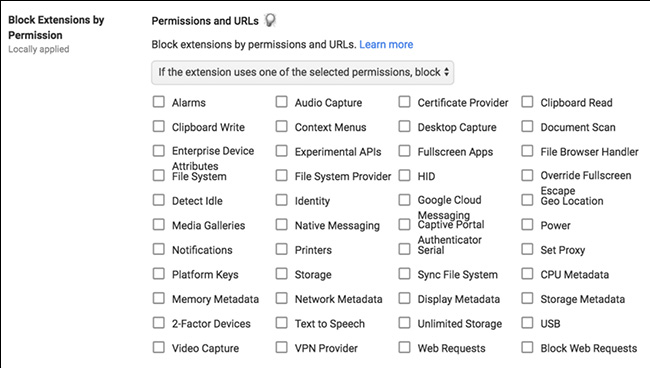
Есть еще одна новая интересная функция. В дополнение к настройкам белого и черного списков конкретных расширений, администраторы могут теперь заблокировать те или иные расширение исходя из того, какие разрешения они запрашивают.

«С помощью этой новой политики можно, например, блокировать все расширения, для которых требуется использование веб-камеры или микрофона, или тех, которые требуют доступа к чтению или изменению данных на посещаемых сайтах», — объясняет Мэтт Бламберг (Matt Blumberg), менеджер по продуктам Chrome Enterprise.

Кроме этих функций, в Chrome 63 введена поддержка TLS 1.3, самой последней версии криптографического протокола безопасности.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru