



"Этот сайт может быть взломан" — Google запускает новую функцию

"Этот сайт может быть взломан" — Google запускает новую функцию

"Этот сайт может быть взломан" — Google запускает новую функцию

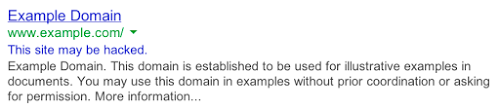
Поисковой гигант Google представил новую функцию — теперь пользователи смогут видеть в поисковой выдаче сообщение «This site may be hacked» («Этот сайт может быть взломан»). Сообщение появляется под теми сайтами, страницы которого, как считает Google, мог изменить злоумышленник. Если пользователь пренебрежет таким сообщением, он рискует заразить свой компьютер вредоносными программами.

Пример такого предупреждения в поисковой выдаче можно посмотреть на рисунке ниже. Google настоятельно не рекомендует посещать такой веб-сайт до тех пор, пока это сообщение не исчезнет из поисковой выдачи.

Как действовать в случае, если вы владелец такого сайта

Google также выпустила рекомендации для владельцев подобных проблемных сайтов. Само по себе предупреждение не исчезнет, необходимо будет предпринять следующие шаги:

  1. Зарегистрировать и верифицировать свой сайт в Google Search Console.
  2. Войти в Search Console и проверить пункт «Проблемы безопасности», где будет отображены URL-адреса, которые были предположительно взломаны. Здесь также нужно принять меры по устранению проблем с безопасностью, которые привели к взлому. В противном случае ваш сайт будет взломан повторно.
  3. Прочитайте специально созданную статью «Взломанные сайты», где специалисты Google подробно расписали информацию по устранению этой проблемы.
  4. После предпринятых действий еще раз запустите проверку сайта в пункте «Проблемы безопасности». После проверки, если компания не обнаружит признаков взлома, сообщение «Этот сайт может быть взломан» будет удалено из поисковой выдачи под вашим сайтом.
Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru