



Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Исследователи Trend Micro, отслеживающие деятельность хакерской группы Cobalt, пришли к выводу, что киберпреступники атакуют банки России, используя многофункциональный инструмент для тестирования на проникновение Cobalt Strike (благодаря нему группировка получила свое имя).

Исследователи отмечают интересный факт — Cobalt используют Россию в качестве площадки для тестирования новейших вредоносных программ, используемых в атаках на банки. В случае успеха они продолжают атаковать финансовые учреждения за пределами России. Это напоминает тактику другой киберкриминальной группы Lurk.

«В этих атаках злоумышленники маскируются под клиентов атакуемых ими банков, арбитражный суд и даже под компанию по борьбе с онлайн-мошенничеством. Жертва уведомляется, что ее интернет-ресурс был заблокирован», — пишут эксперты Trend Micro.

Первое вредоносное письмо этой группы, обнаруженное специалистами Trend Micro, содержало документ Rich Text Format (RTF), нагруженный вредоносными макросами. Следующее письмо, попавшее в поле зрения экспертов, уже использовало уязвимость CVE-2017-8759, позволяющую удаленно выполнять произвольный код в Microsoft’s .NET Framework.

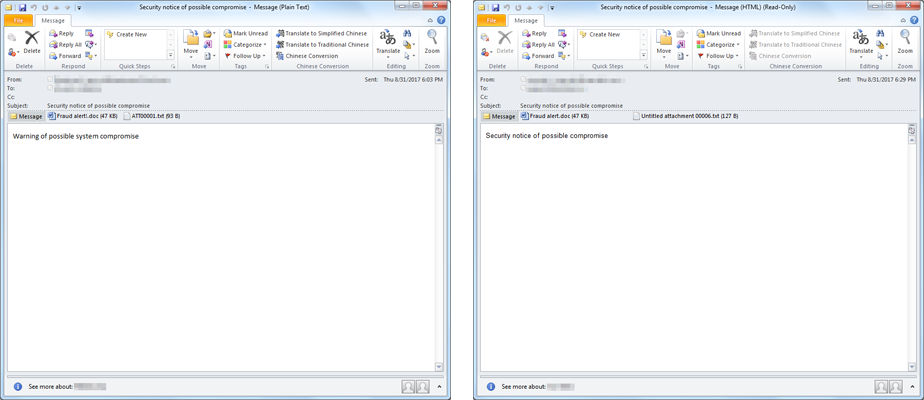
Ниже представлены образцы некоторых спам-писем, отправленных Cobalt своим жертвам:

«Исследователи в области безопасности постоянно создают новые методы обнаружения такого рода угроз, однако киберпреступники также не отстают, корректируя свою тактику, чтобы остаться незамеченными. В случае с Cobalt, например, они рассматривают легитимные программы и утилиты Windows в качестве каналов, которые позволяют их вредоносному коду обходить белый список», — добавляют специалисты Trend Micro.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru