



Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID, обнаруженный IBM X-Force, копирует своим кодом другой троян – Pony. К такому выводу пришли эксперты Intezer, проанализировавшие вредоносную составляющую IcedID.

Ранее мы писали об обнаружении банковского трояна IcedID, обладающего некоторыми продвинутыми функциями, которые выделяют его на фоне других банковских троянов.

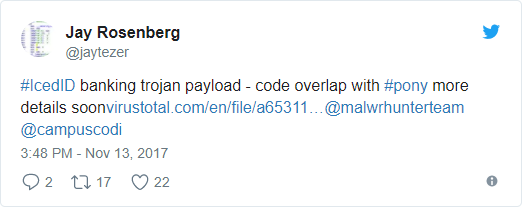
В свою очередь, Pony был детально описан в отчете Proofpoint. Теперь же Джей Розенберг, аналитик Intezer, опубликовал твит, в котором утверждает, что код пэйлоада IcedID пересекается с кодом Pony. Также в этом твите эксперт приводит ссылку на VirusTotal, где отчетливо отражен процент детектирования Pony различными антивирусными продуктами.

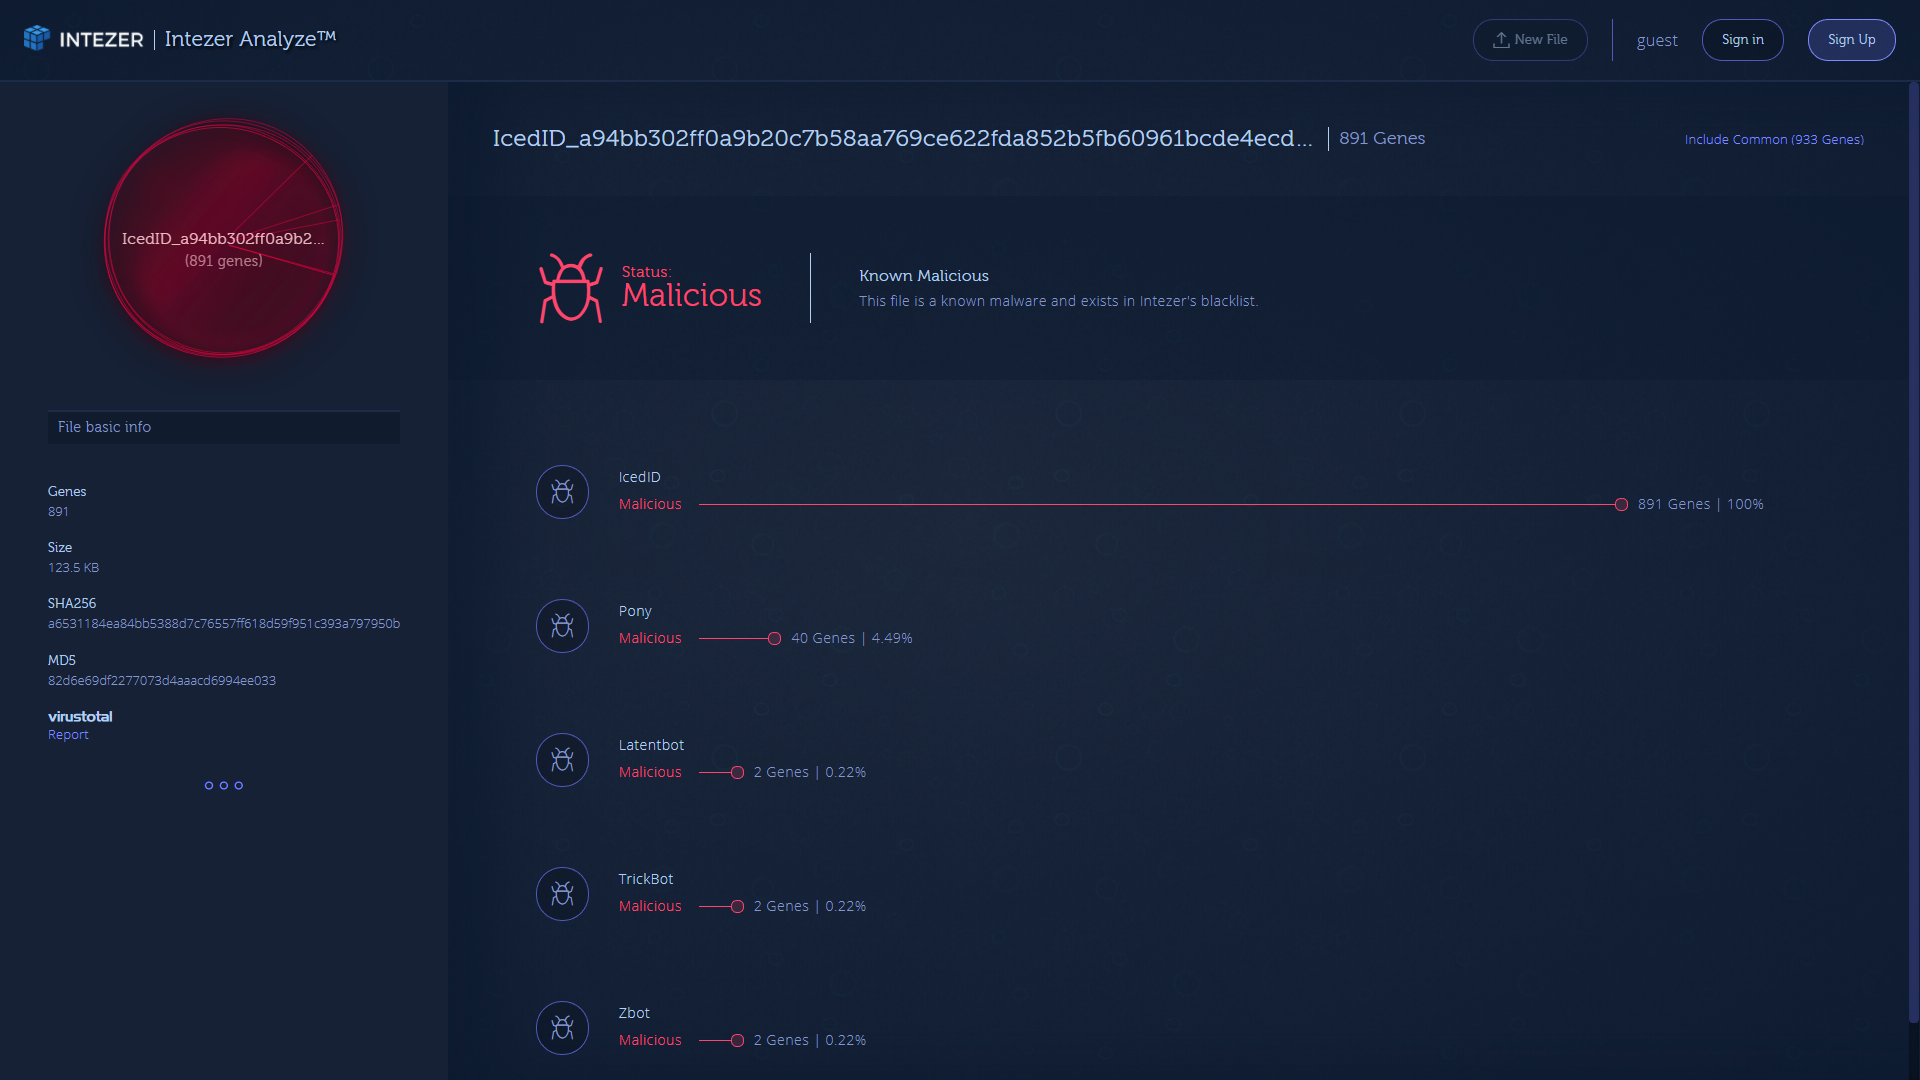
Воспользовавшись функцией сравнения вредоносов с соответствующими образцами Pony, эксперты получили следующую картину:

Из этого результата уже можно сделать вывод, что эти вредоносы очень схожи, что, по сути, не удивительно, учитывая, что исходный код Pony общедоступен.

Эксперты даже указывают версию Pony, которая использовалась создателями IcedID - Pony 2.0, так как в исходном коде Pony 1.9 мы не видим вызовов DecipherList, который отвечает за дешифрование строк.

Другие общие с Pony функции включают:

  • OutlookExport
  • OutlookReadPSItemValue
  • OutlookScanPasswords
  • OutlookScanProfiles
  • PocomailScanReg
  • IncrediMailScanReg
  • CRC32Update
  • CommonCryptUnprotectData
  • MapFile
  • PonyStrCat
  • PonyStrCatFreeArg1
  • DecipherList
  • UnicodeToAnsiLen
  • FileExists
  • StreamUpdateModuleLen
  • StreamWriteModuleHeader
Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru