



Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

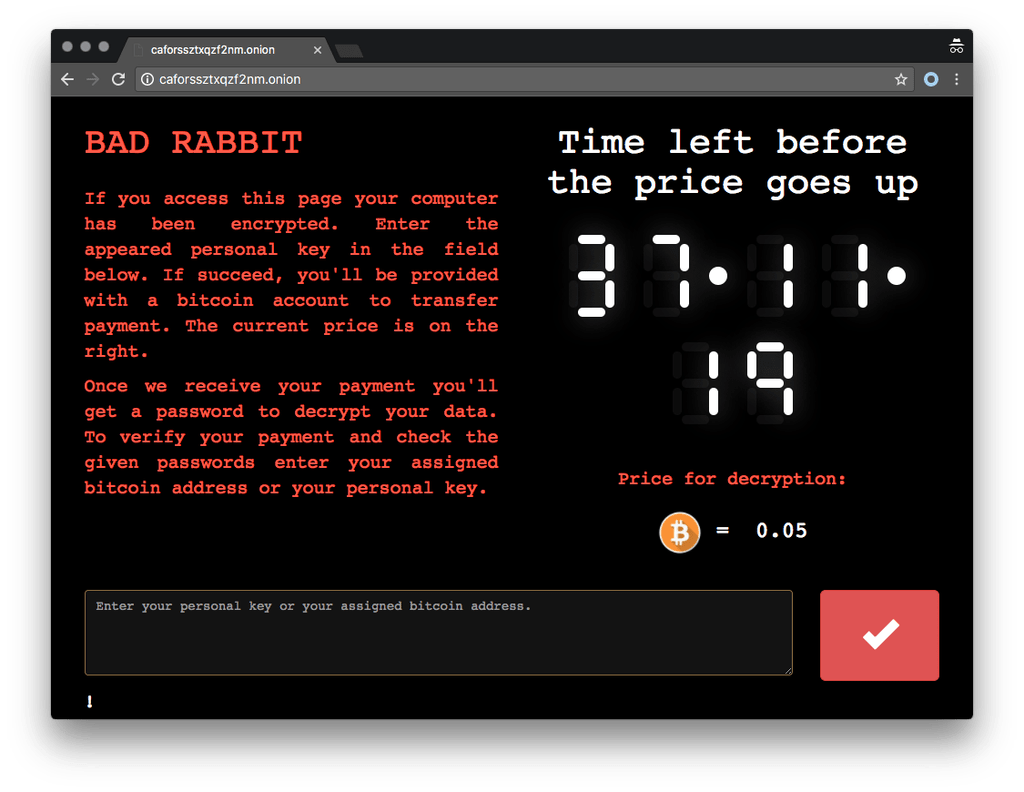
Благодаря анализу исследователей Cisco Talos и F-Secure появились новые интересные детали – эксперты обнаружили использование АНБ-эксплойта EternalRomance в атаках вымогателя Bad Rabbit.

Сначала анализ специалистов показал, что вредоносный код использует протокол Server Message Block (SMB) для распространения в сети. Также в прошлых исследованиях утверждалось, что Bad Rabbit не использовал эксплойт EternalBlue.

А последние данные Cisco Talos показывают, что в атаках вымогателя Bad Rabbit использовался другой эксплойт - EternalRomance.

«В настоящее время у нас нет доказательств того, что эксплойт EternalBlue был как-либо задействован в атаках вымогателя Bad Rabbit. Однако мы отметили использование эксплойта EternalRomance для распространения в сети. Этот эксплойт использует уязвимость, описанную в бюллетене по безопасности Microsoft MS17-010. Эта брешь также была использована во время кампании Nyetya», - говорится в анализе, опубликованном командой Cisco Talos.

Уязвимость, используемая EternalRomance, была исправлена Microsoft в марте 2017 года с выпуском бюллетеня по безопасности MS17-010, в котором также были устранены бреши для эксплойтов EternalChampion, EternalBlue и EternalSynergy.

Все эти эксплойты связывают с Агентством национальной безопасности США (АНБ), хакерская группа Shadow Brokers в начале этого года раскрыла часть арсенала АНБ, содержащего инструменты взлома и эксплойты.

Также стоить отметить, что многие эксперты видят много общего между вредоносами Bad Rabbit и NotPetya.

Последние исследования экспертов также выявили еще один интересный момент – запуск атак Bad Rabbit, судя по всему, планировалось осуществить на несколько месяцев раньше. Некоторые из скомпрометированных доменов, использованных в атаке, были созданы еще в июле 2017 года.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru