



Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

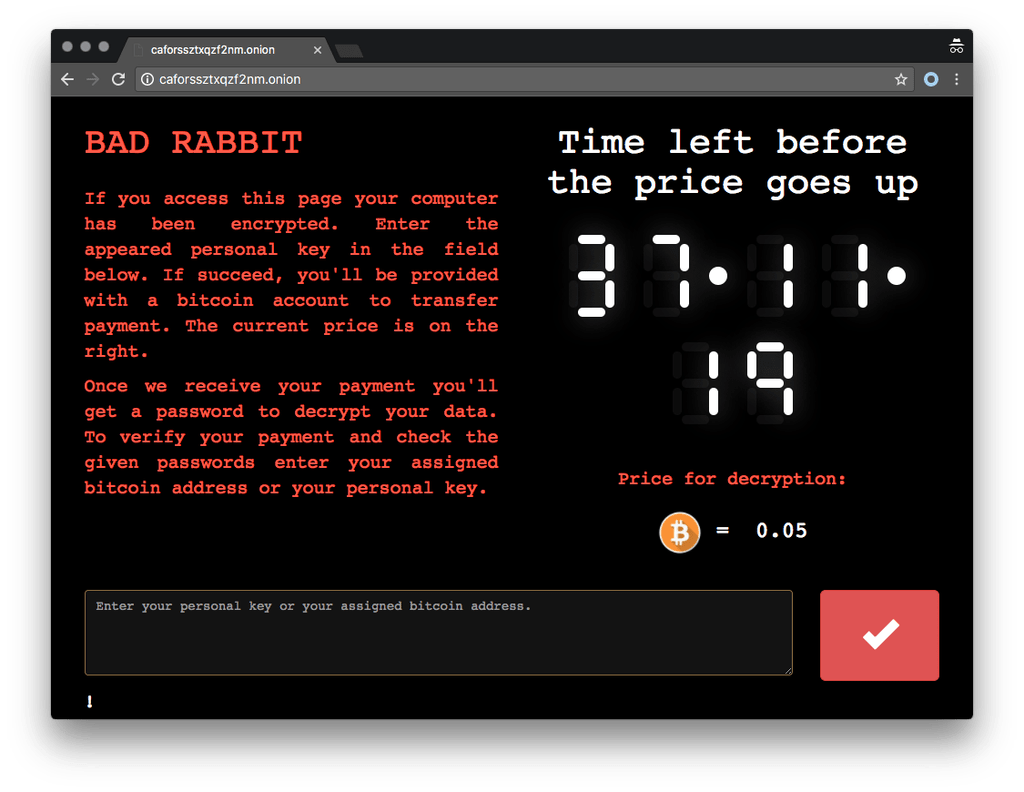
Благодаря анализу исследователей Cisco Talos и F-Secure появились новые интересные детали – эксперты обнаружили использование АНБ-эксплойта EternalRomance в атаках вымогателя Bad Rabbit.

Сначала анализ специалистов показал, что вредоносный код использует протокол Server Message Block (SMB) для распространения в сети. Также в прошлых исследованиях утверждалось, что Bad Rabbit не использовал эксплойт EternalBlue.

А последние данные Cisco Talos показывают, что в атаках вымогателя Bad Rabbit использовался другой эксплойт - EternalRomance.

«В настоящее время у нас нет доказательств того, что эксплойт EternalBlue был как-либо задействован в атаках вымогателя Bad Rabbit. Однако мы отметили использование эксплойта EternalRomance для распространения в сети. Этот эксплойт использует уязвимость, описанную в бюллетене по безопасности Microsoft MS17-010. Эта брешь также была использована во время кампании Nyetya», - говорится в анализе, опубликованном командой Cisco Talos.

Уязвимость, используемая EternalRomance, была исправлена Microsoft в марте 2017 года с выпуском бюллетеня по безопасности MS17-010, в котором также были устранены бреши для эксплойтов EternalChampion, EternalBlue и EternalSynergy.

Все эти эксплойты связывают с Агентством национальной безопасности США (АНБ), хакерская группа Shadow Brokers в начале этого года раскрыла часть арсенала АНБ, содержащего инструменты взлома и эксплойты.

Также стоить отметить, что многие эксперты видят много общего между вредоносами Bad Rabbit и NotPetya.

Последние исследования экспертов также выявили еще один интересный момент – запуск атак Bad Rabbit, судя по всему, планировалось осуществить на несколько месяцев раньше. Некоторые из скомпрометированных доменов, использованных в атаке, были созданы еще в июле 2017 года.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru