



ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

Вирусная лаборатория ESET исследовала схему распространения шифратора Win32/Diskcoder.D (Bad Rabbit). Злоумышленники, стоящие за кибератакой 24 октября, использовали скомпрометированные сайты, популярные в России и некоторых других странах, затронутых эпидемией.

По данным ESET, Win32/Diskcoder.D – модифицированная версия Win32/Diskcoder.C, более известного как Petya/NotPetya. В новой вредоносной программе исправлены ошибки в шифровании файлов. Теперь шифрование осуществляется с помощью DiskCryptor – легитимного ПО с открытым исходным кодом, предназначенного для шифрования логических дисков, внешних USB-накопителей и образов CD/DVD, а также загрузочных системных разделов диска. 

Ключи генерируются с использованием CryptGenRandom и защищены жестко закодированным открытым ключом RSA 2048. Файлы зашифрованы с расширением .encrypted. Как и прежде, используется алгоритм AES-128-CBC.

Для распространения Diskcoder.D злоумышленники скомпрометировали популярные сайты, внедрив в них вредоносный JavaScript. Среди скомпрометированных площадок – сайты «Фонтанки», «Новой газеты в Санкт-Петербурге» и «Аргументов недели». 

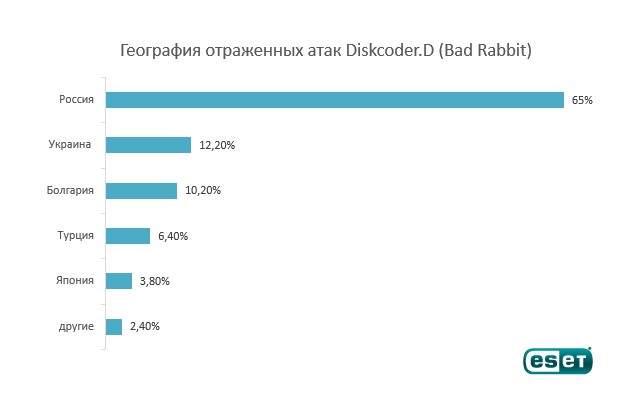
Атаке шифратора Diskcoder.D подверглись российские СМИ, а также транспортные компании и государственные учреждения Украины. Статистика атак в значительной степени соответствует географическому распределению сайтов, содержащих вредоносный JavaScript.


Когда пользователь заходит на зараженный сайт, вредоносный код передает информацию о нем на удаленный С&С-сервер. Далее логика на стороне сервера может определить, представляет ли посетитель сайта интерес, и при необходимости добавляет на страницу новый контент. В ESET наблюдали, как на скомпрометированном сайте появляется всплывающее окно с предложением загрузить обновление для Flash Player. В настоящее время связь вредоносной программы с удаленным сервером отсутствует. 

Нажав на кнопку «Install/Установить», пользователь инициирует загрузку исполняемого файла, который в свою очередь запускает в системе шифратор Win32/Filecoder.D. Далее файлы жертвы будут зашифрованы, и на экране появится требование выкупа в размере 0,05 биткоина (около 17 000 рублей). 

Заразив рабочую станцию в организации, шифратор может распространяться внутри корпоративной сети через протокол SMB. В отличие от своего предшественника Petya/NotPetya, Bad Rabbit не использует эксплойт EthernalBlue – вместо этого он сканирует сеть на предмет открытых сетевых ресурсов. На зараженной машине запускается инструмент Mimikatz для сбора учетных данных. Предусмотрен жестко закодированный список логинов и паролей. 

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru