



Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Исследователи Check Point отметили появление новых ботнет-технологий, захватывающих устройства IoT гораздо большими темпами чем ботнет Mirai, нашумевший в 2016 году.

IoT-ботнеты представляют собой подключенные к интернету смарт-устройства, зараженные вредоносной программой, позволяющей злоумышленнику полностью их контролировать. Кибератаки с участием таких ботов являются одними из самых разрушительных для предприятий.

Check Point утверждает, что надвигается новая, гораздо более сложная вредоносная кампания, быстро распространяющаяся по всему миру. В этой ситуации, по мнению экспертов, очень важно, чтобы организации приняли соответствующие меры как можно скорее.

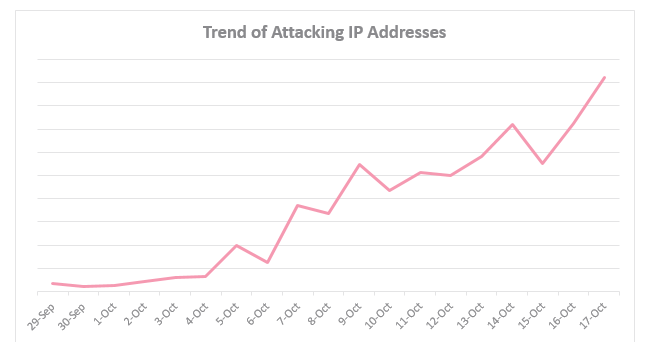
Первые признаки были обнаружены в последние несколько дней сентября с помощью системы предотвращения вторжений Check Point (IPS). Хакеры все чаще предпринимают попытки использовать комбинацию уязвимостей, обнаруженных в различных IoT-устройствах.

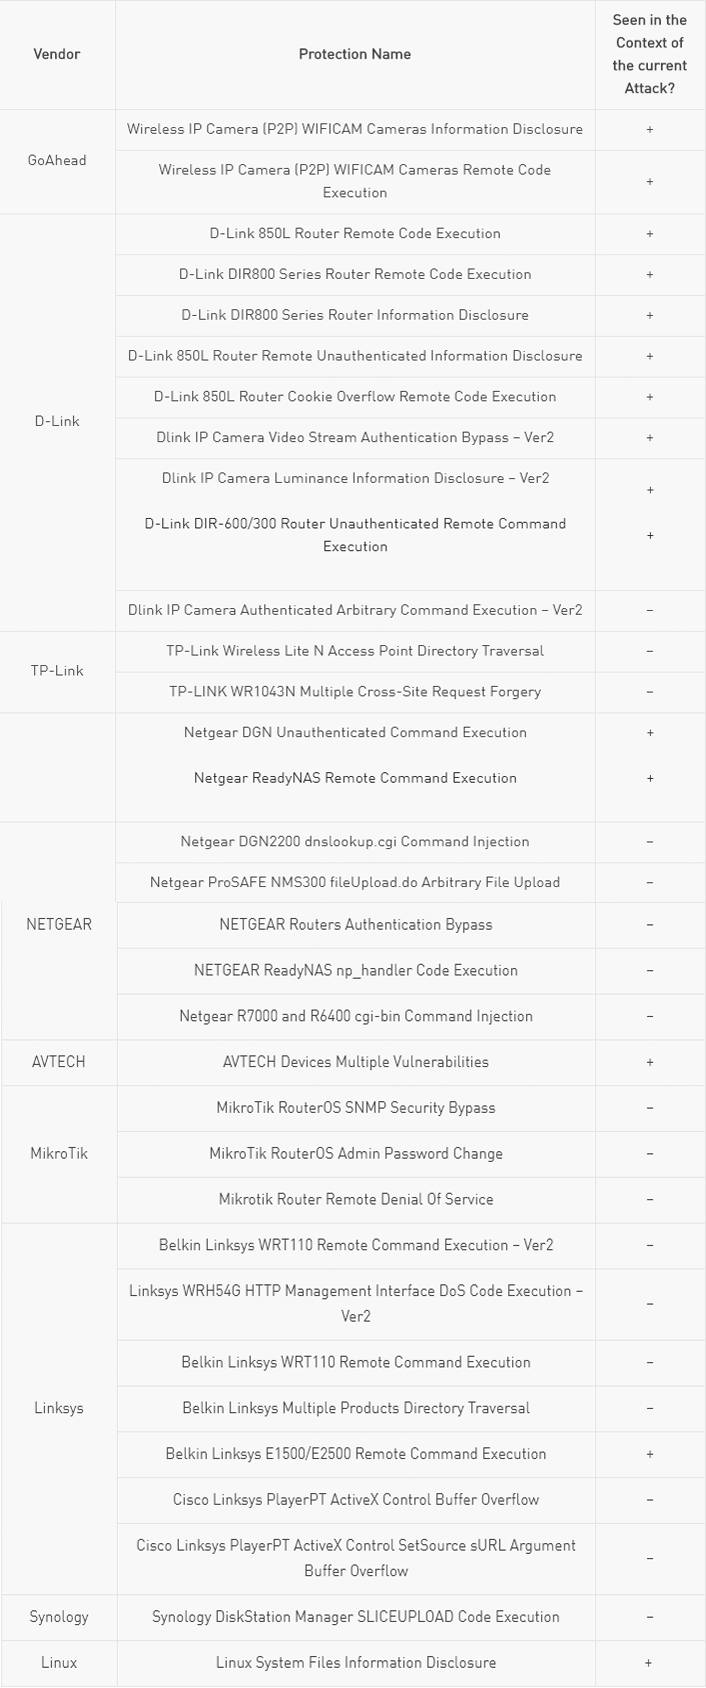
С каждым днем используемый вредонос начинает эксплуатировать все большее количество уязвимостей в беспроводных IP-камерах производителей GoAhead, D-Link, TP-Link, AVTECH, NETGEAR, MikroTik, Linksys и Synology. Вскоре исследователи пришли к выводу, что атака исходит от таких же IoT-устройств.

«На данный момент у нас есть основания считать, что более миллиона организаций во всем мире уже пострадали от нового ботнета. Наши исследования показывают, что скоро нас ждет сильный всплеск таких атак, кибер-ураган», - пишет Check Point.

Исследователи опубликовали таблицу, где перечислены устройства, связанные с этой атакой:

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru