



Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Исследователи Check Point отметили появление новых ботнет-технологий, захватывающих устройства IoT гораздо большими темпами чем ботнет Mirai, нашумевший в 2016 году.

IoT-ботнеты представляют собой подключенные к интернету смарт-устройства, зараженные вредоносной программой, позволяющей злоумышленнику полностью их контролировать. Кибератаки с участием таких ботов являются одними из самых разрушительных для предприятий.

Check Point утверждает, что надвигается новая, гораздо более сложная вредоносная кампания, быстро распространяющаяся по всему миру. В этой ситуации, по мнению экспертов, очень важно, чтобы организации приняли соответствующие меры как можно скорее.

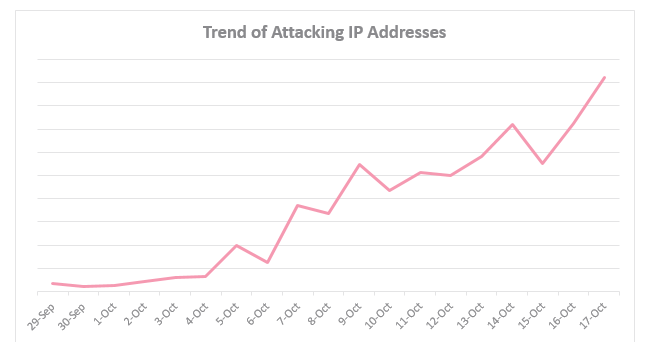
Первые признаки были обнаружены в последние несколько дней сентября с помощью системы предотвращения вторжений Check Point (IPS). Хакеры все чаще предпринимают попытки использовать комбинацию уязвимостей, обнаруженных в различных IoT-устройствах.

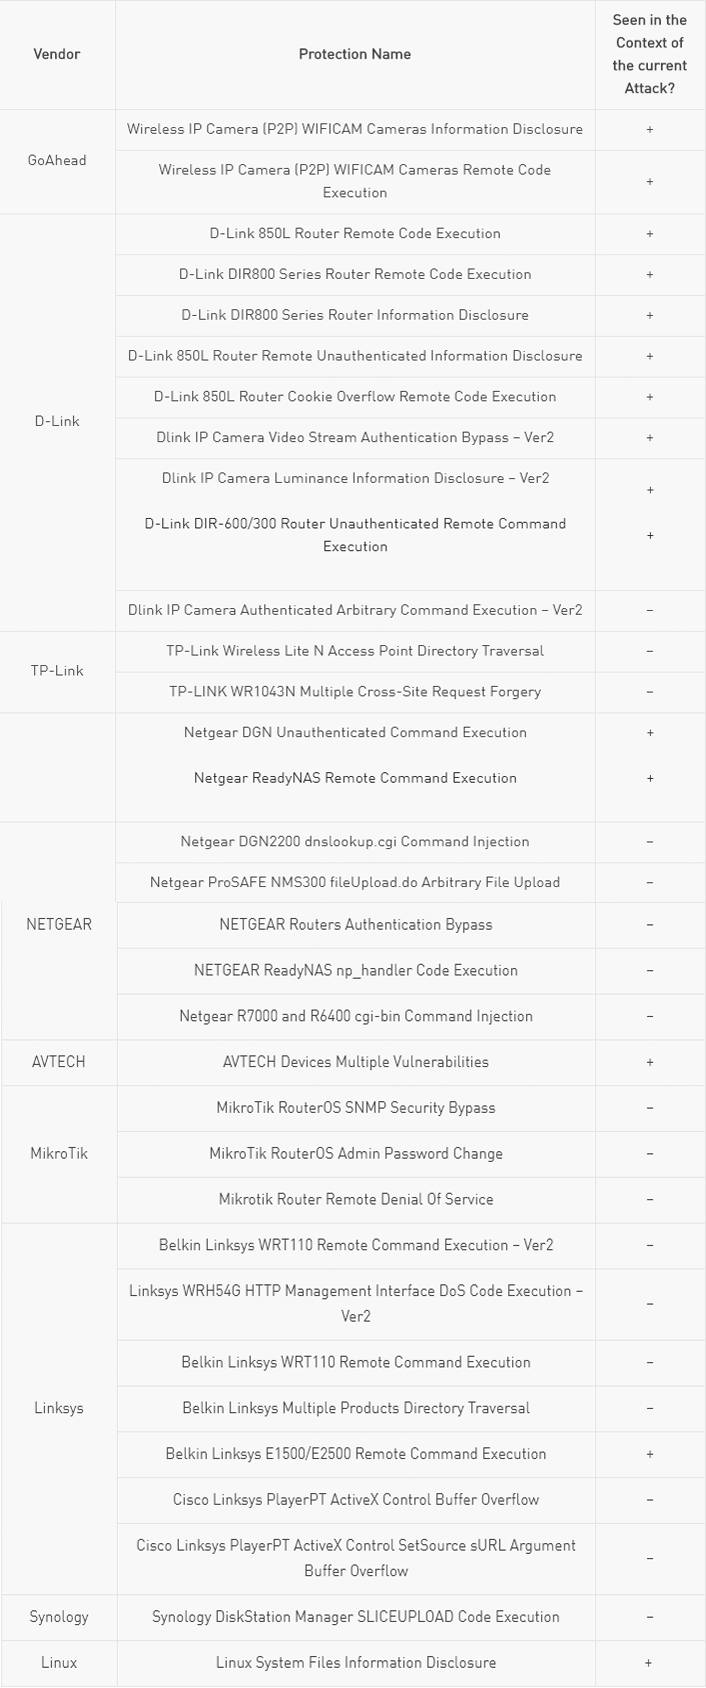
С каждым днем используемый вредонос начинает эксплуатировать все большее количество уязвимостей в беспроводных IP-камерах производителей GoAhead, D-Link, TP-Link, AVTECH, NETGEAR, MikroTik, Linksys и Synology. Вскоре исследователи пришли к выводу, что атака исходит от таких же IoT-устройств.

«На данный момент у нас есть основания считать, что более миллиона организаций во всем мире уже пострадали от нового ботнета. Наши исследования показывают, что скоро нас ждет сильный всплеск таких атак, кибер-ураган», - пишет Check Point.

Исследователи опубликовали таблицу, где перечислены устройства, связанные с этой атакой:

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru