



Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

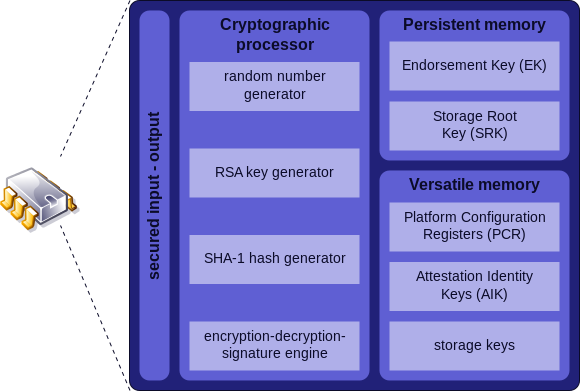
Чипсеты Infineon TPM, которые поставляются со многими современными материнскими платами, генерируют небезопасные ключи шифрования RSA, это делает устройства уязвимыми для атаки. Trusted Platform Module (TPM) является международным стандартом для криптопроцессоров, используемых для хранения критически важных данных, таких как пароли, сертификаты и ключи шифрования.

Согласно официальному сообщению, опубликованному Infineon на прошлой неделе, уязвимость в прошивке Infineon TPM затрагивает только основанные на версиях TCG 1.2 и 2.0 семейства. Infineon выпустила обновление прошивки и отправила обновление производителям материнских плат, которые теперь работают над интеграцией обновления прошивки Infineon TPM во все свои продукты.

TPM обычно используются в бизнес-ноутбуках, маршрутизаторах и IoT-устройствах. К числу известных производителей относятся Acer, ASUS, Fujitsu, HP, Lenovo, LG, Samsung, Toshiba.

HP, Fujitsu и Lenovo работают над выпуском обновлений прошивки, они также опубликовали список затронутых продуктов, использующих Infineon TPM. А Microsoft и Google выпустили обновления, которые затрудняют использование этой бреши.

Кроме того, Google также опубликовала список затронутых хромбуков (Chromebook), параллельно выпустив Chrome OS M60.

«На данный момент эксплуатация этой уязвимости – сложное мероприятие. Несмотря на то, что возможны таргетированные атаки, вряд ли эта проблема будет масштабной», - утверждает Google.

До тех пор, пока производители материнских плат не выпустят обновление прошивки, общая рекомендация заключается в том, чтобы перевести критические операции обработки данных на устройства с обновленной прошивкой или устройства, не затронутые этой уязвимостью.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru