



Фишинг-мошенники нацелены на пользователей, берущих ипотеку

Фишинг-мошенники нацелены на пользователей, берущих ипотеку

Фишинг-мошенники нацелены на пользователей, берущих ипотеку

В течение последних нескольких лет мошенничество в корпоративной переписке привело к тому, что пользователи потеряли около $1,45 млрд. за 2016 год. А теперь еще появилась и новая угроза – фишинг, связанный с темой ипотеки. Похоже на то, что она будет развиваться по аналогичной траектории.

В июне этого года Федеральная торговая комиссия предупредила пользователей о том, что мошенники иногда используют электронные письма с целью похищения их денежных средств и кражи конфиденциальной информации.

Обычно злоумышленники любыми способами пытаются заставить своих жертв перевести деньги на свой счет. Федеральная торговая комиссия в своем обращении к пользователям так описала приблизительную последовательность действий киберпреступников:

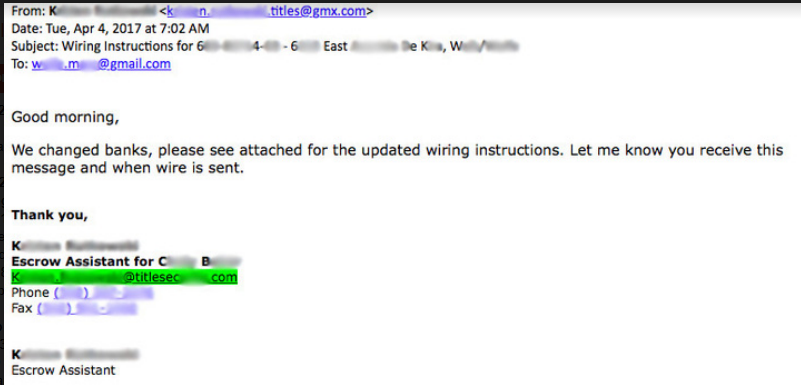
«Сначала хакеры добывают информацию о предстоящих сделках с недвижимостью. Затем они отправляют электронное письмо покупателю, представляясь специалистом по недвижимости или компанией. Далее идет переписка, в которой мошенники утверждают, что в договор были внесены правки, и теперь используется другой счет для отправки платежей. Как не трудно догадаться, этот самый другой счет принадлежит злоумышленникам».

Barracuda Networks описала реальный пример атаки, который не достиг своей цели:

«В тот день, когда пользователи собирались переводить свои средства, они получили электронное письмо якобы от своей ипотечной компании, в котором говорилось, что условия предоставления ипотеки обновлены и находятся во вложении к письму».

Вложения – еще один вектор для атак. С их помощью можно заразить пользователя банковским трояном или вымогателем, в этом случае даже не придется прибегать к фишингу.

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru