



Рекламные троянцы атакуют пользователей OS X

Рекламные троянцы атакуют пользователей OS X

Рекламные троянцы атакуют пользователей OS X

Вредоносные программы для компьютеров Apple на сегодняшний день распространены не столь широко, как троянцы для ОС Windows и Android, но вместе с тем злоумышленники не обходят своим вниманием владельцев таких машин.

Большинство современных вредоносных программ, способных работать в OS X, предназначены для несанкционированного показа рекламы в окне браузера. Не стали исключением и новые троянцы семейства Mac.Trojan.VSearch, обнаруженные в марте специалистами компании «Доктор Веб».

Атака троянцев семейства Mac.Trojan.VSearch на компьютер Apple начинается с установщика приложений, детектируемого Антивирусом Dr.Web как Mac.Trojan.VSearch.2. Он распространяется под видом различных утилит и программ – например, проигрывателя Nice Player. Пользователь может сам скачать его с различных веб-сайтов, предлагающих бесплатное ПО для OS X, сообщает news.drweb.ru.


Mac.Trojan.VSearch #drweb


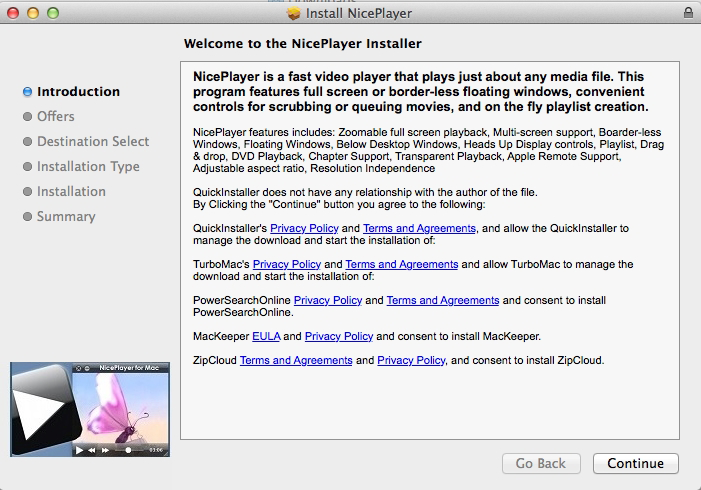
Сразу после запуска установщика в его окне отображается традиционное приветствие. По нажатии на кнопку ContinueMac.Trojan.VSearch.2 должен показать пользователю список компонентов, устанавливаемых помимо приложения, которое он хотел получить с самого начала. В этом списке пользователю обычно предоставляется возможность выбрать необходимые модули, однако на практике этого не происходит: инсталлятор сразу переходит к окну с предложением указать папку установки, при этом он настроен таким образом, будто пользователь сам отметил флажками все предложенные варианты. Среди компонентов, которые Mac.Trojan.VSearch.2 устанавливает на зараженный компьютер, был замечен троянец Mac.Trojan.VSearch.4, а также множество других опасных и нежелательных программ, в частности MacKeeper (Program.Mac.Unwanted.MacKeeper), ZipCloud (Program.Mac.Unwanted.ZipCloud) и Mac.Trojan.Conduit.

После установки на атакуемом компьютере Mac.Trojan.VSearch.4 обращается к серверу злоумышленников и выкачивает оттуда специальный скрипт, который подменяет в настройках браузера поисковую систему по умолчанию, устанавливая в качестве таковой сервер Trovi. С помощью этого скрипта троянец может скачать и установить на инфицированный «мак» поисковый плагин для браузеров Safari, Chrome и Firefox, детектируемый Антивирусом Dr.Web как нежелательное приложение Program.Mac.Unwanted.BrowserEnhancer.1. И, наконец, эта вредоносная программа загружает и устанавливает в системе троянца Mac.Trojan.VSearch.7.

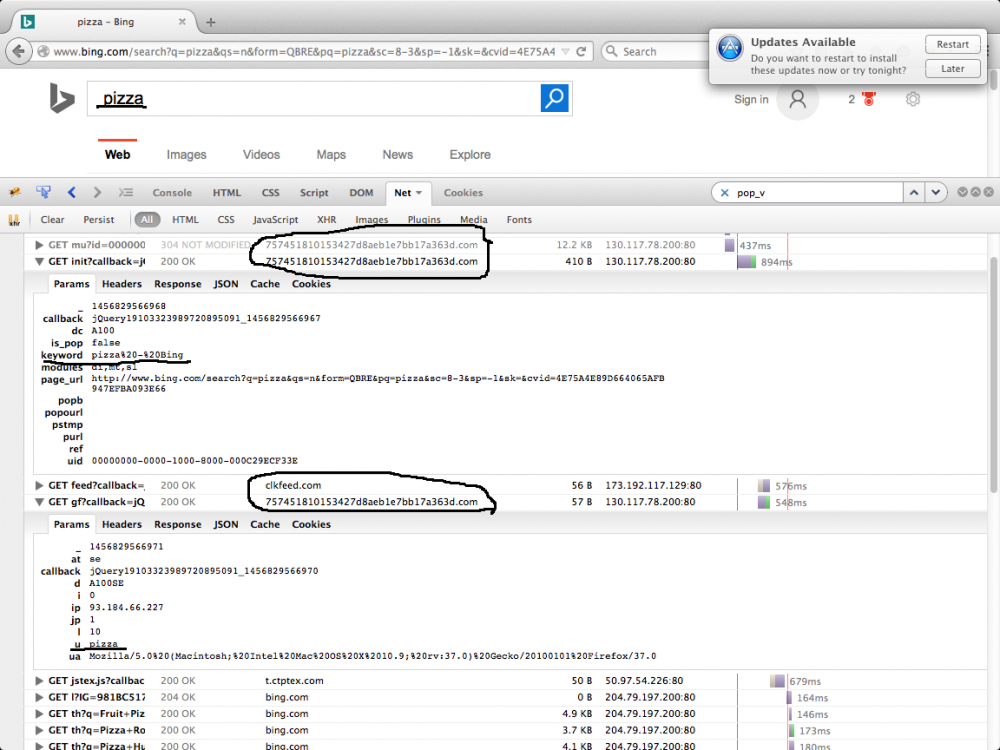
Попав на инфицированный компьютер, Mac.Trojan.VSearch.7 в первую очередь создает в операционной системе нового пользователя (который не отображается в окне приветствия OS X) и запускает специальный прокси-сервер, с помощью которого встраивает во все открываемые в окне браузера веб-страницы сценарий на языке JavaScript, показывающий рекламные баннеры. Помимо этого, вредоносный сценарий собирает пользовательские запросы к нескольким популярным поисковым системам.


Mac.Trojan.VSearch


Специалистам компании «Доктор Веб» удалось установить, что в общей сложности на принадлежащие киберпреступникам серверы за время их существования поступило 1 735 730 запросов на загрузку вредоносных программ, при этом было зафиксировано 478 099 уникальных IP-адресов обращавшихся к этим серверам компьютеров. Указанная цифра позволяет сделать определенные предположения о масштабах распространения угрозы. Все представители семейства Mac.Trojan.VSearch успешно детектируются Антивирусом Dr.Web для OS X и потому не представляют опасности для наших пользователей.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru