






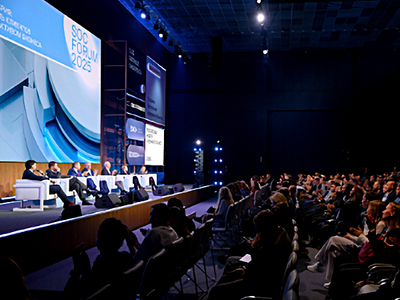
С 26 по 30 октября пройдёт третья Российская неделя кибербезопасности, а её главным событием станет SOC Forum 2026. Форум состоится 27-28 октября в московском кластере «Ломоносов». Генеральную тему сформировали так: искусственный интеллект уже вооружил и защитников, и атакующих — теперь пора выяснять, кто кого.
Участники обсудят ИИ-атаки, применение ИИ в SOC, защиту моделей и корпоративных данных, теневой ИИ, дипфейки, автоматизацию мониторинга и реагирования на инциденты.
Программу разделят на восемь треков. Первый день посвятят бизнесу, регулированию и аналитике угроз. В направлениях «AI & Cybersecurity», «ИБ и бизнес» и «Тренды и аналитика угроз» разберут безопасность внедрения ИИ, метрики эффективности, атаки на облака, API и сами модели. Для тем, которые не помещаются в привычные коробочки, предусмотрен трек «Многогранный кибербез».
Во второй день участники перейдут к технике. Треки Offence и Defence охватят фишинг, кибершпионаж, вредоносное ПО, red team, EDR/XDR, SIEM, SOAR, Threat Hunting и DFIR.
На секциях «Архитектура ИТ и ИБ» и «SOC практикум» поговорят о защите облачных и гибридных сред, настройке средств мониторинга и реальных инцидентах (вместе с честным рассказом о набитых шишках).
Приём докладов уже открыт и завершится 11 сентября. Итоговую программу жюри сформирует до 18 сентября. Рекламные презентации без технической экспертизы и практических кейсов обещают не пропускать: сцена всё-таки для опыта, а не для торжественного чтения буклетов.
Организатором Российской недели кибербезопасности и соорганизатором SOC Forum выступает ГК «Солар».


