


50% россиян пользуются интернетом в общественном транспорте

50% россиян пользуются интернетом в общественном транспорте

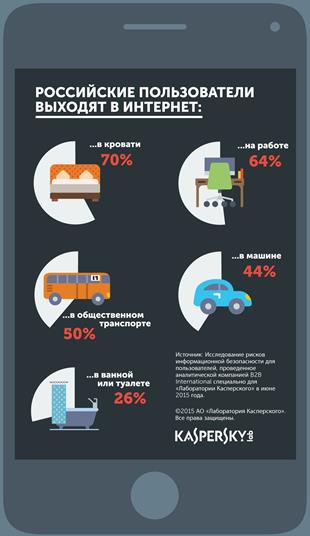
Каждый четвертый российский пользователь (26%) заходит в Сеть, находясь в ванной или туалете, показало исследование «Лаборатории Касперского». Еще чаще россияне используют Интернет в кровати (70%), на работе (64%), в общественном транспорте (50%) и машине (44%).

Выходит, что пользователи практически неотлучно находятся в Сети, значительно повышая риск столкновения с киберугрозами и утечки личных данных. Кроме того, большинство пользователей (92%) хранят на смартфонах важную информацию, которую часто невозможно восстановить в случае потери гаджета, например, пароли, сообщения, фотографии, контакты и ценные документы. При этом для 14% опрошенных потеря устройства обернулась утечкой конфиденциальной информации, а 23% навсегда лишились ценных фото- и видеофайлов, без возможности их восстановления. 

Также киберпреступники могут взламывать устройства, чтобы украсть данные или начать следить за их владельцем. Особенно уязвимы для атаки гаджеты, которые подключаются к публичным Wi-Fi сетям. Несмотря на то что хакеры легко могут перехватить данные и пароли, лишь 27% ограничивают свою активность и совершают только безопасные действия при использовании открытых сетей. Большинство пользователей не столь бдительны – так, 17% регистрируются на сайтах и заходят в свои аккаунты, а 4% даже совершают покупки или банковские операции в открытых сетях.


«Пользователи настолько привязаны к своим устройствам, что забывают о правилах безопасности. Конечно, трудно представить, что гаджеты, которые мы все время держим при себе, могут быть использованы против нас. Но такая угроза действительно существует. Цифровое устройство заключает в себе не только возможности, но и опасности. Недостаточно серьезная оценка потенциальных рисков и нежелание защищать устройства и информацию могут привести к потере данных и денег. Устройство с камерой, с помощью которого мы смотрим на мир, может быть взломано и использовано для слежки за нами самими. Безопасность — это не просто какая-то дополнительная функция, это то, о чем должен заботиться каждый пользователь», — напоминает Виктор Яблоков, руководитель управления мобильных решений «Лаборатории Касперского».

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Разработчики выпустили Homebrew 7.0.0 — крупное обновление популярного пакетного менеджера для macOS. В программу встроили сканер уязвимостей, усилили песочницу, ускорили установку пакетов и довели до полноценного релиза графический интерфейс BrewUI.

Новая команда brew vulns проверяет установленные формулы, отдельный пакет либо все зависимости из Brewfile.

Homebrew определяет исходный проект и версию программы, отправляет данные пакетным запросом в OSV.dev, получает сведения об известных уязвимостях и проверяет, не закрыла ли команда проблему собственным бэкпортированным патчем.

Для этого проект запустил отдельную базу рекомендаций безопасности в формате OSV. Она учитывает версии и ревизии пакетов, распространяемых именно через Homebrew. Это важно: номер исходной программы может остаться прежним, хотя исправление уже добавлено сопровождающими.

Данные публикуются через API формул и отдельный индекс под лицензией CC0, поэтому их смогут использовать сторонние инструменты и корпоративные команды безопасности. Подробности разработчики раскрыли в анонсе Homebrew 7.0.0.

В релиз также вошёл BrewUI — нативный графический интерфейс для macOS 26 Tahoe и новее. Он позволяет искать пакеты, устанавливать их и разбираться с зависимостями без заклинаний в командной строке. Ветераны терминала могут продолжать смотреть на новичков свысока, но аргументов стало меньше.

Песочницу тоже затянули потуже: доступ к домашним каталогам пользователей теперь закрыт по умолчанию, а загрузка зависимостей с сетевым доступом отделена от офлайн-установки. Кроме того, Homebrew научился параллельно скачивать, подготавливать и устанавливать пакеты, благодаря чему обновления должны проходить быстрее.

Усиление защиты особенно кстати: злоумышленники регулярно маскируют вредоносы под Homebrew и продвигают поддельные сайты через рекламу.

RSS: Новости на портале Anti-Malware.ru