


D-Link случайно опубликовала секретные ключи для подписи своих прошивок

D-Link случайно опубликовала секретные ключи для подписи своих прошивок

Производитель маршрутизаторов и другого оборудования D-Link случайно выложил в открытый доступ секретные ключи шифрования для сертификатов, с помощью которых осуществляется подпись программного обеспечения, в том числе прошивок для маршрутизаторов.

Таким образом, злоумышленники могут подделать и сертификаты, и сами прошивки, со всеми вытекающими последствиями.

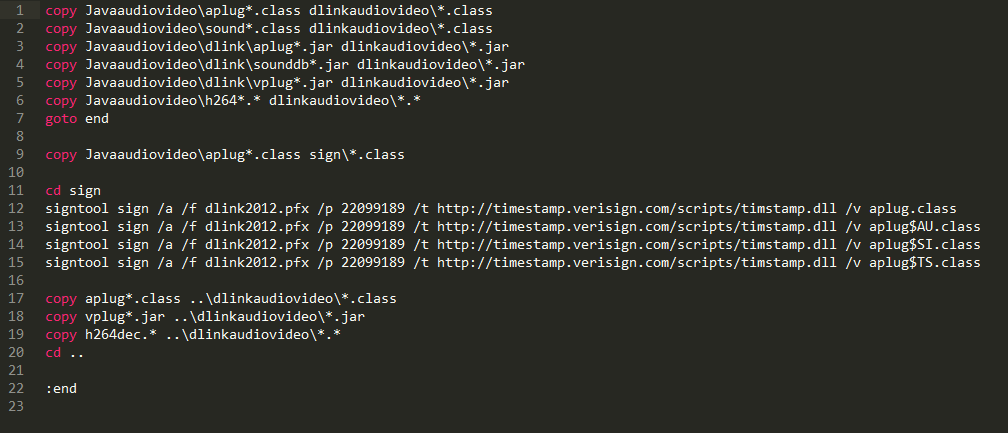
Один из пользователей под ником bartvbl купил камеру видеонаблюдения D-Link DCS-5020L (на фото) и решил скачать обновление прошивки. По условиям свободной лицензии GPL, компания обязана выкладывать исходный код прошивок для многих своих устройств. Хакер изучил этот исходный код — и обнаружил четыре секретных ключа шифрования, которые использовались для подписи кода. В тот момент только один из ключей, принадлежащий D-Link, оказался валидным, пишет голландское издание Tweakers, пишет xakep.ru.


Этот случай показывает, что мелкая безалаберность программистов может приводить к серьезным последствиям. С помощью такого ключа злоумышленники и даже государственные спецслужбы могут осуществлять продвинутые таргетированные атаки, распространяя программное обеспечение и устанавливая якобы аутентичное оборудование D-Link с закладками.

Независимые специалисты по безопасности подтвердили находку пользователя bartvbl. Джонатан Клийнсма (Yonathan Klijnsma) из компании Fox-IT сообщил, что секретные ключи находятся в коде прошивки 1.00b03, выпущенной 27 февраля 2015 года. После нее выходили другие версии прошивок, в которых ключи шифрования отсутствуют.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru