


Незащищенные городские камеры могут стать орудием злоумышленникова

Незащищенные городские камеры могут стать орудием злоумышленников

После изучения способов передачи информации в городских системах видеонаблюдения, «Лаборатория Касперского» и американская IT-компания Exigent Systems пришли к выводу, что изначально используемые в благих целях инструменты могут довольно легко оказаться «не в тех руках» и начать, таким образом, работать против общественного благополучия.

Исследование было проведено в рамках инициативы Securing Smart Cities – международного некоммерческого проекта, объединяющего различные государственные, общественные и коммерческие организации с целью решения проблем информационной безопасности современных городов.

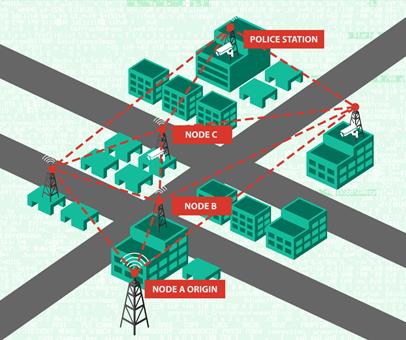
Как выяснили эксперты, передача потока видеоданных с городских камер осуществляется по беспроводной ячеистой сети (mesh-network), то есть изображение с конкретной видеокамеры поступает не напрямую в полицейский участок, а передается с одного ближайшего узла сети на другой, пока в конце концов не достигнет конечного пункта. Безусловно, такой способ передачи данных в масштабах города является наиболее оптимальным на сегодняшний день, однако исследование выявило ряд уязвимостей этого метода, которые дают злоумышленникам возможность совершить атаку по схеме «человек посередине».


Устройство ячеистой сети предполагает, что передача данных, полученных камерой в точке А и направляемых в полицейский участок, происходит через узлы В и С


К примеру, киберпреступники могут обмануть систему, сообщив ячеистой сети ложную информацию о том, что полицейский участок находится у них в зоне видимости, и именно через их узел будут передаваться данные. Подобный сценарий атаки возможен в том случае, если у злоумышленников есть такое же оборудование и программное обеспечение, какие используются в легальной сети. А поскольку, как выяснилось в ходе исследования, все оборудование, применяемое в городских системах видеонаблюдения, никто даже не пытается замаскировать, хакеры легко могут идентифицировать устройства и получить всю нужную об их работе информацию.

Подключившись же к сети передачи данных, киберпреступники могут легко манипулировать видеоинформацией в своих интересах. Данные с видеокамер сегодня передаются в незашифрованном виде, благодаря чему злоумышленники могут подменить реальную картинку с камеры на заранее записанный сюжет и прикрыть таким образом свои незаконные действия.

«Неприятная правда состоит в том, что в наши дни все вокруг взаимосвязано: при повсеместном внедрении новых технологий и в процессе модернизации старых неизбежно появляются различные уязвимости. Помимо систем видеонаблюдения, работу которых мы проанализировали, существует множество других критически важных систем, уязвимых для атак, – рассказывает Василиос Хиоуреас, антивирусный эксперт «Лаборатории Касперского». – Сегодня идет настоящая гонка на опережение: «хорошие парни» должны успевать проверять безопасность новых систем, чтобы «плохие» не могли использовать их слабые места в своих преступных целях. Наша задача – не останавливаться на достигнутом и продолжать делать мир безопаснее».

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru