


Злоумышленники взломали сайт ВЦИОМ

Злоумышленники взломали сайт ВЦИОМ

Злоумышленники взломали сайт ВЦИОМ

Взлом популярных и хорошо посещаемых интернет-ресурсов с целью распространения нежелательного, рекламного или откровенно вредоносного ПО — хорошо известный прием, нередко используемый сетевыми злоумышленниками.

Однако чаще всего в поле зрения киберпреступников попадают веб-сайты коммерческих предприятий и различные порталы развлекательного характера, в то время как с ресурсами государственных учреждений хакеры обычно стараются не связываться. Тем не менее, сегодня сотрудникам компании «Доктор Веб» стало известно о взломе интернет-портала Всероссийского центра изучения общественного мнения (ВЦИОМ): злоумышленники разместили на сервере ВЦИОМ веб-страницы, с которых посетителям предлагалось скачать вредоносную программу под видом различных «полезных» файлов, пишет drweb.ru.

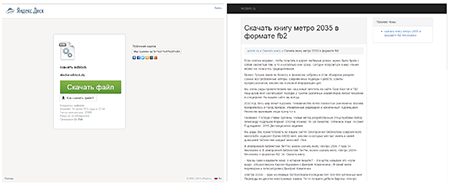
Взлому подверглась как русскоязычная (wciom.ru), так и англоязычная (wciom.com) версии официального веб-сайта ВЦИОМ. Киберпреступники создали на скомпрометированном сервере специальный раздел, в котором размещались веб-страницы с заголовками, пользующимися высокой популярностью согласно статистике поисковых систем: например, «новые-команды-кхл-2015-2016», «скачать-книгу-метро-2035-в-формате-fb2», «каталоги-эйвон-12-2015-просмотр-онлайн-бесплатно-россия-листать», «пробки-на-трассе-м4-дон-сегодня-онлайн», «скачать-adblock» и т. д. При попытке открыть такую ссылку в окне браузера пользователю демонстрировалась поддельная веб-страница популярной службы хранения файлов «Яндекс.Диск» или же веб-страница с заголовком WCIOM.RU, на которой потенциальной жертве предлагалось скачать архив якобы с неким «полезным» содержимым, — например, популярной книгой «Метро 2035» или свежим каталогом Avon.


screen


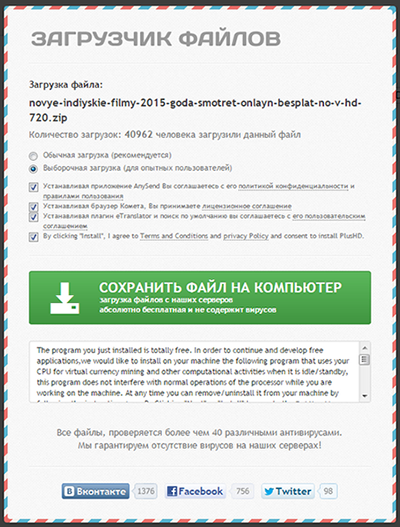
Все размещенные злоумышленниками на сайте ВЦИОМ архивы содержат вредоносную программу, относящуюся к семейству Trojan.DownLoader. При нажатии на кнопку скачивания файла потенциальная жертва перенаправляется на специальную веб-страницу, где пользователю предлагается либо вариант «обычной» загрузки файла (на компьютер будет установлен весь предусмотренный злоумышленниками комплект нежелательного ПО), либо выборочной — в этом случае пользователь может отменить загрузку некоторых компонентов.


screen


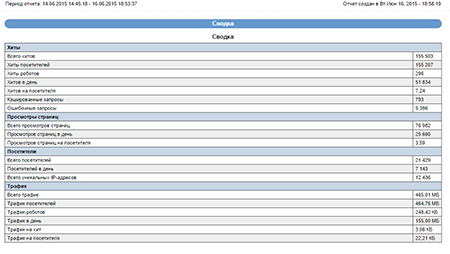
С помощью данного загрузчика злоумышленники устанавливают на компьютер жертвы программу-майнер, предназначенную для добычи различных криптовалют, а также иной нежелательный софт: среди подобных приложений замечен браузер «Комета», программа AnySend, различные плагины к браузерам, в том числе подменяющие стартовую страницу в настройках. Судя по собранным киберпреступниками данным статистики, к которым получили доступ специалисты компании «Доктор Веб», количество потенциальных жертв злоумышленников исчисляется десятками тысяч.


screen


Сигнатура распространяемой киберпреступниками вредоносной программы добавлена в вирусные базы Dr.Web, а ссылки на взломанную часть портала ВЦИОМ — в базу нерекомендуемых сайтов. В связи с этим описанный взлом не представляет опасности для наших пользователей. После того как администраторы портала ВЦИОМ устранят причины и последствия взлома, ссылки на сайт Центра будут удалены из списков нерекомендуемых.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru